
Triar una solució de còpia de seguretat per a un servidor Linux requereix anar més enllà d'una llista de característiques. La pregunta clau és aquesta: si el servidor desaparegués demà, quant d'hores trigaries a tornar a facturar i quanta dada perdries en el procés?
Per a una pime a Barcelona que utilitza Odoo, PostgreSQL o contenidors Docker, la resposta depèn del que s'estigui copiant de seguretat, d'on s'emmagatzemi i de si algú ha intentat restaurar-lo. Analitzem els criteris tècnics que distingeixen una còpia de seguretat fiable d'una que només sembla ser-ho, i quins costos cal tenir en compte abans de comprar una llicència.
Punts clau:
- La fiabilitat es demostra restaurant l'aplicació i comprovant que s'inicia.
- La freqüència de les còpies de seguretat determina el RPO; el procediment de recuperació determina el RTO.
- Odoo requereix que copieu PostgreSQL, l'emmagatzematge de fitxers i la configuració alhora.
- En Docker, els volums i els fitxers del desplegament estan protegits.
- Les còpies externes i immutables amb credencials separades són més capaces de resistir el ransomware.
- A més del cost de la llicència, hi ha costos d'emmagatzematge, de manteniment i de recuperació.
Per què una còpia que «acaba bé» no garanteix res?
Una tasca de còpia de seguretat que es completa sense errors només demostra que s'han escrit bytes a alguna destinació. No prova que aquests bytes siguin suficients per restablir el servei. Aquesta distinció explica la majoria dels desastres que es descobreixen massa tard.
Els errors típics passen desapercebuts. Podria ser una còpia de seguretat de la base de dades que es va copiar mentre l'aplicació hi escrivia, un directori d'adjunts que ningú no va incloure, o una contrasenya de xifratge que només una persona coneixia. També passa que la destinació de la còpia estava muntada al mateix servidor i es va xifrar juntament amb ell.
Per això, la pregunta que hauries de fer és «Què necessito per tornar a estar operatiu i quant de temps trigarà?», en lloc de «Quin programari fa còpies de seguretat?». És sobre aquesta base que tries l'eina, l'emmagatzematge i el procediment – no a la inversa.
Com definir els requisits empresarials utilitzant RPO i RTO
El RPO (Recovery Point Objective) és la quantitat màxima de dades que us podeu permetre perdre, mesurada en temps. El RTO (Recovery Time Objective) és la durada màxima durant la qual el servei pot estar inactiu. Abans de comparar paquets de programari, establiu ambdós valors per a cada servidor.
Com calcular l'RPO
El RPO es determina per la freqüència de les còpies de seguretat. Si la còpia de seguretat s'executa un cop al dia a les 02:00 i el servidor falla a les 18:00, perds 16 hores de treball. En aquest cas, el teu RPO real és de 24 hores en el pitjor dels casos.
Per esbrinar-ho, pregunta a cada departament quanta feina poden tornar a fer manualment. Una empresa que processa 40 comandes al dia a Odoo podria suportar perdre la feina d'un matí. En canvi, una oficina que emet factures cada pocs minuts necessita còpies de seguretat horàries o un arxiu continu dels registres WAL de PostgreSQL (els fitxers on la base de dades registra cada canvi abans d'aplicar-lo).
Com estimar un RTO realista
El RTO depèn tant de l'eina com del procediment, de si hi ha maquinari o un servidor de destinació disponible, de la mida de les dades i de qui estigui de guàrdia. Restaurar 500 GB mitjançant una connexió de 100 Mbit/s triga al voltant d'11 hores només per a la transferència: 500 GB són 4.000 Gbit, i 4.000 Gbit dividits per 0,1 Gbit/s equivalen a 40.000 segons, que són poc més d'11 hores. Cap promesa comercial pot canviar aquesta aritmètica.
Un bon exemple de documentació és un pla publicat l'abril de 2026 per a un servidor web que executa Nginx i MySQL a Ubuntu 24.04. Establí un RTO de 4 hores i un RPO de 24 hores, i va registrar un simulacre realitzat el 25 de setembre de 2026 amb un RTO mesurat d'1 hora i 20 minuts. Aquest és el format que val la pena emular: comparar l'objectiu declarat amb el resultat mesurat.
Xifres de partida raonables per a una pime
Per a un sistema ERP en producció, un punt de partida raonable és un RPO d'1 hora i un RTO de 4 hores. Per a un servidor web corporatiu que allotja contingut estàtic, un RPO de 24 hores i un RTO de 8 hores són suficients. Ajusteu aquestes xifres segons les vostres dades empresarials, però assegureu-vos de consignar-les per escrit: sense xifres específiques, no hi ha manera de saber si la solució escollida compleix els objectius.
Què hauria d'incloure una còpia de seguretat del servidor que contingui Odoo i Docker?

Una còpia útil conté tot el necessari per configurar el servei en una màquina neta. En un Un desplegament típic d'Odoo amb Docker, això implica copiar quatre elements: la base de dades, l'emmagatzematge de fitxers, els volums persistents i la configuració del desplegament. Si n'hi falta almenys un, la restauració esdevé una reconstrucció manual.
Consistència entre Odoo i PostgreSQL
Odoo emmagatzema registres a PostgreSQL i adjunts (factures en PDF, imatges, documents) al filestore, un directori dins del sistema de fitxers. Tots dos han de correspondre al mateix moment en el temps. Si la base de dades fa referència a un adjunt que no es troba a la còpia de l'emmagatzematge de fitxers, l'usuari trobarà errors en intentar obrir aquest document.
Per aconseguir aquesta consistència:
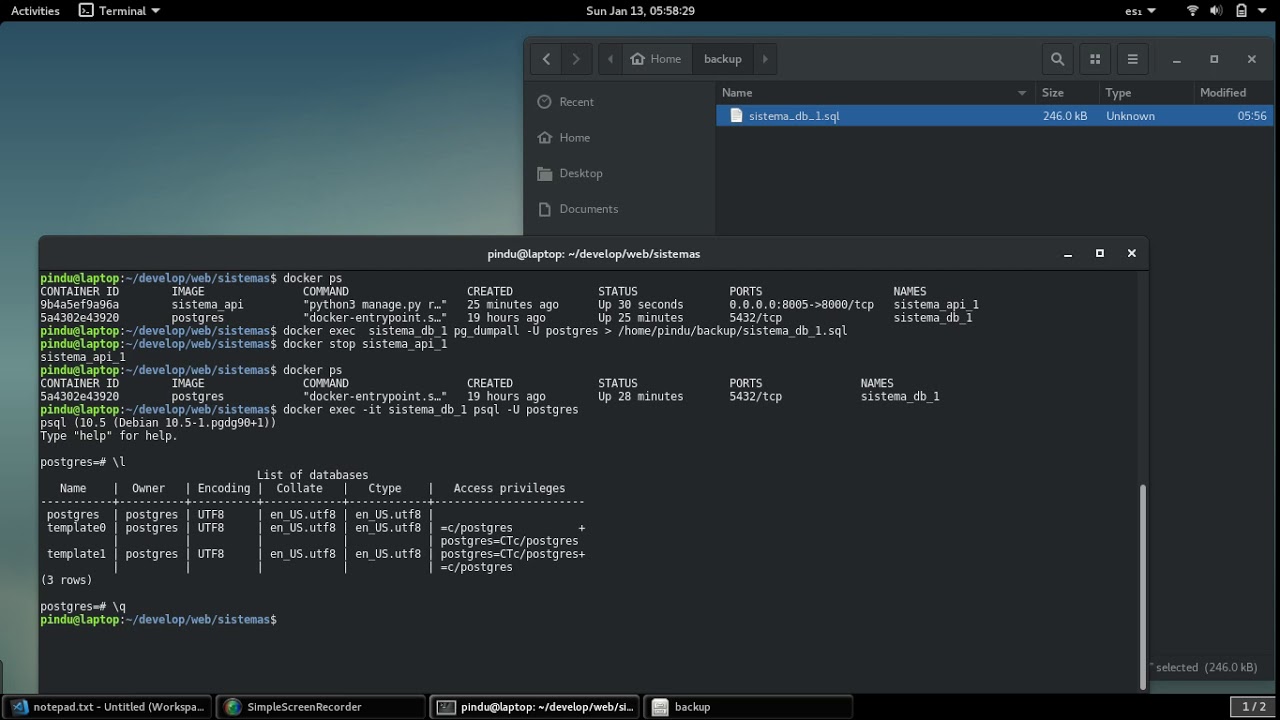
- Executa `pg_dump` en format personalitzat (`-Fc`) des del contenidor de PostgreSQL. Això et proporcionarà una còpia de seguretat transaccionalment coherent sense aturar el servei.
- Copieu directament el filestore des del volum on el contenidor d'Odoo el monta (normalment a `/var/lib/odoo/filestore/`).
- Inclou el fitxer `odoo.conf`, els mòduls personalitzats i de tercers amb les seves versions exactes, i el fitxer `requirements.txt` si has afegit algunes dependències de Python.
- Conserva un registre de les versions d'Odoo i de PostgreSQL juntament amb la còpia de seguretat. Restaurar una còpia de seguretat a una versió diferent i superior pot requerir una migració.
Si el RPO requereix còpies de seguretat més freqüents que les diàries, combina periòdicament `pg_basebackup` amb l'arxivament continu de WAL. Això et permetrà restaurar la base de dades a un minut específic.
Volums i la definició del desplegament de Docker
Els contenidors són d'un sol ús i la imatge es pot tornar a descarregar. El que no es pot regenerar són els Volums anomenats i muntatges vinculats on s'emmagatzemen les dades. Una instància de Docker que només emmagatzema imatges no serveix de res a l'hora de recuperar res.
Per protegir el desplegament, copia el fitxer `docker-compose.yml`, els fitxers `.env`, els certificats TLS (si no es reemeten automàticament) i la configuració del proxy invers. En el cas dels volums de base de dades, evita copiar els fitxers en brut mentre el motor està en funcionament: utilitza el dump lògic descrit a la secció anterior o atura el contenidor mentre fas la còpia.
A més, assegura't d'especificar la versió exacta a les etiquetes d'imatge (per exemple, `postgres:16.4`) en lloc d'utilitzar `latest`. Restaurar mesos més tard amb una imatge que hagi canviat a una versió major diferent és una de les maneres més frustrants de malgastar una tarda.
Configuració del sistema operatiu i de l'amfitrió
Això inclou `/etc`, els crontabs, les regles del tallafocs, les claus de desplegament d'SSH i qualsevol script a `/usr/local`. Si l'eina admet la recuperació bare-metal (restaurar tota la màquina en un disc buit), considereu si realment val la pena en comparació amb reinstal·lar la distribució i reaplicar la configuració. Amb un servidor ben documentat, reinstal·lar sol ser més ràpid i net.
Eines que val la pena comparar
Per a un servidor Linux en una pime, les opcions raonables van des d'eines de codi obert basades en línia d'ordres fins a plataformes comercials amb una consola web. La tria depèn de quants servidors tinguis, si s'hi inclou la virtualització i qui gestionarà el sistema dia a dia.
Solucions empresarials amb una consola centralitzada
Veeam Agent for Linux protegeix servidors físics Linux i màquines virtuals. S'integra amb Veeam Backup & Replication quan ja hi ha una infraestructura Veeam en marxa, i s'adapta bé si la vostra organització l'utilitza en entorns Windows o VMware.
NAKIVO ofereix una única consola web, programació basada en polítiques i un mode conscient d'aplicacions amb pre- i post-scripts. Aquests scripts instrueixen la base de dades a esborrar les dades en memòria al disc abans de copiar-les. També permet l'ús d'emmagatzematge immutable en repositoris locals de Linux i emmagatzematge compatible amb S3 (Amazon S3, Azure Blob, Wasabi, Backblaze B2), fins a 4.000 punts de recuperació per còpia, i l'enllaç de tasques per enviar rèpliques a una altra destinació després que cada còpia s'hagi completat correctament.
Solucions de codi obert
Bacula, tant en la seva edició comunitària com en l'edició Enterprise, és una plataforma completa que inclou un director, agents i gestió de l'emmagatzematge per a disc, cinta o al núvol. És potent i molt flexible, però requereix un coneixement sòlid de Linux per configurar-lo i mantenir-lo.
Restic i BorgBackup són adequats per a entorns amb entre un i cinc servidors. Ofereixen còpies de seguretat incrementals amb deduplicació, xifratge a l'origen i repositoris remots mitjançant SFTP o S3, i s'automatitzen amb temporitzadors de systemd. Rsync, en canvi, sincronitza dades però no conserva versions ni xifra les dades en si. No l'utilitzeu com a única còpia de seguretat, ja que també replicarà qualsevol supressió o xifratge maliciós.
Criteris per prendre una decisió
Per comparar les eines, és una bona idea fer preguntes específiques que vagin més enllà de les llistes de característiques:
- És compatible amb les teves distribucions i versions del nucli actuals (Ubuntu 24.04, Debian 12, RHEL 9)? Consulta la matriu de compatibilitat del fabricant.
- Crea còpies de seguretat coherents de PostgreSQL o permet executar `pg_dump` com a script de pre-còpia de seguretat?
- Admet la veritable immutabilitat a la destinació i el xifratge amb una clau sota el teu control?
- Et notifica quan una còpia falla o no s'executa, així com quan s'acaba?
Si gestionen menys de cinc servidors sense virtualització, Restic amb un repositori S3 immutable satisfà aquestes necessitats sense cap cost de llicència. Si tenen un entorn virtualitzat o també gestionen màquines Windows, una consola comercial estalvia hores de temps d'administració.
La regla 3-2-1, la immutabilitat i la custòdia de les claus
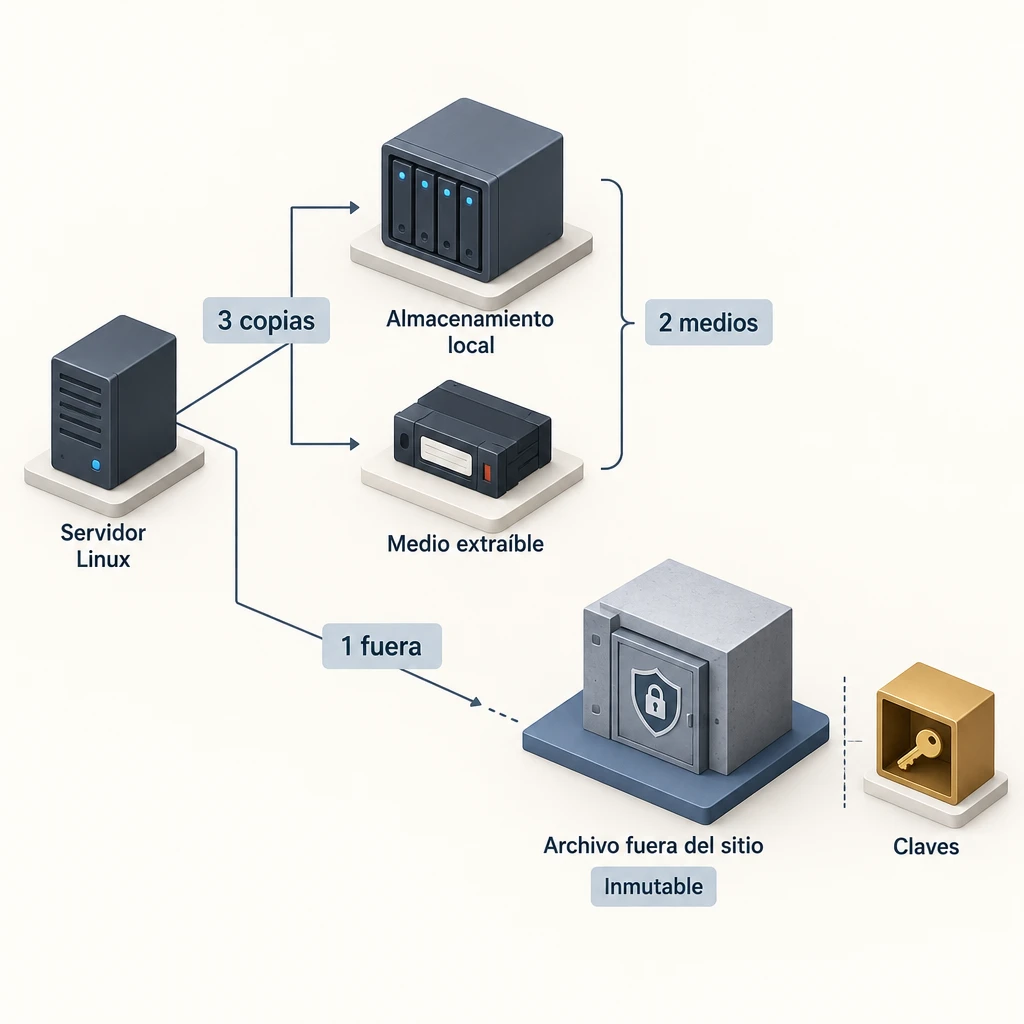
La regla 3-2-1 consisteix a mantenir tres còpies de les dades en dos tipus diferents de mitjà d'emmagatzematge, amb una d'elles emmagatzemada fora de les instal·lacions. Això continua sent el mínim raonable i és aconsellable complementar-ho amb un requisit addicional: que almenys una còpia sigui immutable o fora de línia.
Per què la còpia externa s'ha de mantenir separada
Una còpia emmagatzemada al mateix servidor o en una unitat muntada permanentment no sobreviurà a una fallada de maquinari, a un incendi o a un atacant amb privilegis de root. Això passa més sovint del que podries pensar. El 2026 es va revelar la vulnerabilitat CVE-2026-31431 del nucli de Linux, coneguda com a 'Copy Fail'; permetia a un atacant obtenir privilegis de root sense deixar cap rastre evident.
Per aquest motiu, la destinació externa ha de ser en un altre centre de dades o estar allotjada per un altre proveïdor. A més, només s'hauria de permetre al servidor de producció escriure còpies noves, mai suprimir les existents. Utilitzeu credencials separades per a producció i per gestionar el repositori.
Còpies immutables com a defensa contra el ransomware
L'emmagatzematge immutable impedeix que una còpia sigui modificada o eliminada durant un període determinat. Això s'aconsegueix mitjançant l'S3 Object Lock en mode de compliment o amb repositoris reforçats. Fins i tot si un atacant obté les credencials del servidor, no pot xifrar ni eliminar aquestes còpies fins que el bloqueig expira.
Establiu un període d'immutabilitat més llarg que el temps que trigareu a detectar una breixola. Un mínim de 14 dies és raonable per a una pime, mentre que 30 dies ofereixen més marge. Tingueu en compte l'inconvenient: durant aquest període, pagareu l'emmagatzematge de totes les versions, incloses aquelles que ja no voleu conservar.
Xifratge i gestió de claus
Xifra les còpies a l'origen, abans que abandonin el servidor, utilitzant AES-256 o equivalent. La clau no s'ha d'emmagatzemar només al servidor segur. Emmagatzema-la en un gestor de contrasenyes corporatiu i guarda-ne una segona còpia en paper dins d'un sobre segellat sota la custòdia de l'alta direcció.
Sense la clau, una còpia xifrada no val res. Aquest risc és tan greu com no tenir cap còpia.
Com equilibrar l'espai i la històricitat amb les retencions i les còpies de seguretat incrementals
La retenció determina quantes versions conserveu i durant quant de temps. Les còpies de seguretat incrementals us permeten mantenir un historial llarg sense ocupar un espai d'emmagatzematge excessiu, ja que cada còpia de seguretat només desa els blocs que han canviat.
Un esquema GFS (avi-pare-fill) funciona bé per a la majoria de les pimes: 7 còpies de seguretat diàries, 4 còpies de seguretat setmanals i 12 còpies de seguretat mensuals. Amb deduplicació, un servidor d'Odoo amb 50 GB de dades i una taxa diària de canvi del 2 % genera al voltant d'1 GB de dades noves al dia. Al llarg d'un any, això equival a uns 365 GB de còpies de seguretat incrementals sense aplicar la política de retenció GFS, la qual cosa redueix significativament aquesta xifra eliminant les versions intermèdies.
Tingueu en compte dos punts importants. Les cadenes incrementals molt llargues sense una còpia sintètica completa depenen que cap enllaç es corrompi, així que executeu la comprovació d'integritat del repositori (`restic check` o equivalent) almenys un cop per setmana. A més, comproveu si algun requisit de conservació – com els dels registres comptables, que a Espanya s'han de conservar durant sis anys – exigeix que les còpies mensuals es mantinguin durant períodes més llargs per a determinades dades.
Com comprovar si una còpia permet restaurar el servei
Una còpia de seguretat és fiable si l'has restaurada en una màquina neta i l'aplicació ha funcionat. Tot el demés és només una indicació. Programa una prova completa almenys un cop per trimestre i una restauració de fitxers individuals cada mes.
Procediment de prova de restauració
- Configurar un servidor temporal, aïllat de l'entorn de producció, utilitzant la mateixa distribució i versió.
- Recupera les claus de xifratge i les credencials del gestor de contrasenyes, no del servidor original. D'aquesta manera, pots comprovar que el sistema de custòdia funciona.
- Restabliu la configuració de l'amfitrió, el fitxer `docker-compose.yml` i els volums.
- Importa el dump de PostgreSQL amb `pg_restore` i col·loca el filestore al seu camí.
- Inicieu els contenidors i comproveu que podeu iniciar sessió a Odoo, obrir una factura amb el PDF adjunt i generar un informe.
- Anoteu el temps total transcorregut des del pas 1 i compareu-lo amb el vostre RTO.
- Elimina el servidor temporal i actualitza el document de recuperació amb el que has après.
Què cal demanar al proveïdor durant la prova
Si us registreu al servei de còpia de seguretat, insistiu que la prova la dugui a terme algú que no hagi configurat el sistema, seguint estrictament la documentació. Demana també un informe que detalli el RTO mesurat, la data del punt de restauració i qualsevol incident detectat. Si el procediment depèn que una persona concreta «sàpiga com funciona», encara no tens un pla de recuperació.
Monitoratge diari
Configurar alertes per correu electrònic o per servei de missatgeria quan una tasca falla i, sobretot, quan no s'executa. Una tasca que deixa de funcionar no genera cap error. Eines com Healthchecks o Uptime Kuma detecten l'absència d'un senyal dins d'un interval de temps establert, per exemple, 26 hores per a una còpia de seguretat diària.
Quant costa realment una solució de còpia de seguretat?
El cost total inclou molt més que la llicència: l'emmagatzematge, la transferència de dades, les hores de manteniment, les proves de restauració i el cost de temps d'inactivitat si no es compleix el RTO. Una eina gratuïta pot acabar sent cara si cada restauració ocupa tot un dia de feina per a un tècnic.
En comparar pressupostos, sumeu aquests conceptes durant un període de tres anys:
- Llicències o subscripcions per servidor, per màquina virtual o per terabyte protegit.
- Emmagatzematge extern, tenint en compte la immutabilitat i la retenció mensual.
- El trànsit de sortida durant la restauració, que alguns proveïdors de núvol cobren per GB descarregat.
- Hores d'administració: actualitzacions, revisió d'alertes i proves trimestrals.
El preu exacte depèn del volum de dades, del nombre de servidors i de l'RTO que necessiteu. Un RTO de 4 hores requereix que tingueu un servidor de destinació preparat o un contracte de suport amb un temps de resposta garantit. Un RTO de 48 hores us permet començar des de zero. Per obtenir un pressupost fiable, compileu una llista de servidors, el volum de dades en GB i els vostres objectius d'RPO i RTO, i sol·liciteu un pressupost basat en aquesta informació.
L'objecció habitual és que «mai no ha passat res». És precisament en situacions com aquestes quan el risc es subestima més. Simplement calcula quants ingressos obté la teva empresa en un dia laborable i multiplica aquesta xifra pel nombre de dies que trigaries a reconstruir Odoo des de zero sense cap còpia de seguretat.
Per on començar
Avui, en una sola pàgina, anoteu l'RPO i l'RTO de cada servidor i la llista del que cal copiar. A continuació, programeu una restauració en una màquina neta abans de finals de mes i marqueu-ne l'horari. Si preferiu utilitzar un proveïdor de serveis extern, Synergia gestiona servidors Linux, Docker i Odoo a Barcelona.
Preguntes freqüents
Amb quina freqüència he de fer còpies de seguretat d'un servidor amb Odoo?
Almenys un cop al dia per a un sistema ERP en producció, i cada hora si la facturació es realitza de manera contínua. La freqüència la determina el RPO: l'interval entre còpies de seguretat determina la quantitat màxima de dades que esteu disposats a perdre.
És suficient una instantània del proveïdor de VPS com a única còpia de seguretat?
No. La instantània normalment s'emmagatzema a la mateixa plataforma i sota el mateix compte, de manera que comparteix els mateixos riscos que el servidor original. Utilitza-la com una còpia ràpida addicional i mantén una altra còpia externa, xifrada i immutable.
Puc restaurar un dump de PostgreSQL en una versió més nova?
Sí, `pg_restore` et permet carregar un dump lògic en una versió més nova. L'operació inversa no està suportada, així que sempre registra la versió d'origen juntament amb la còpia i realitza un prova abans de la migració.
Quant d'espai necessito per a les còpies de seguretat?
Estimeu aproximadament entre 1,5 i 3 vegades el volum de dades per a la retenció d'un any de GFS amb deduplicació. La xifra final depèn del percentatge de canvis diaris i de quants mesos de còpies conserveu.