
Llogar un servidor per al vostre lloc web o el vostre sistema ERP sense comprovar-ne la seguretat és com signar un contracte a cegues. La seguretat dels servidors web depèn de molt més que d'un simple segell de seguretat al lloc web del proveïdor: qui actualitza el sistema, qui controla l'accés, com s'emmagatzemen les còpies de seguretat i quant de temps triga algú a respondre quan alguna cosa va malament.
Per a una pime a Barcelona que ja sap com d'important és protegir el seu lloc web o Odoo, la part més complicada és verificar-ho abans de pagar. Per això, cada mesura inclou una prova que pots sol·licitar, una persona responsable específica i una senyal d'alerta que hauria de fer-te sospitar.
Punts clau:
- Cada mesura de seguretat requereix una prova, una persona responsable i un senyal d'advertència.
- HTTPS xifra les dades en trànsit; no protegeix un servidor sense actualitzar.
- Una còpia només és vàlida si s'ha restaurat i verificat.
- L'SLA ha de distingir entre registre, assignació, primera resposta i recuperació.
- A Odoo, PostgreSQL i l'emmagatzematge de fitxers sempre es restablixen junts.
- Si us plau, proporcioneu per escrit l'RPO, l'RTO i qui actualitza cada capa.
Quina és la diferència entre llogar un allotjament i contractar un servei de gestió immobiliària?
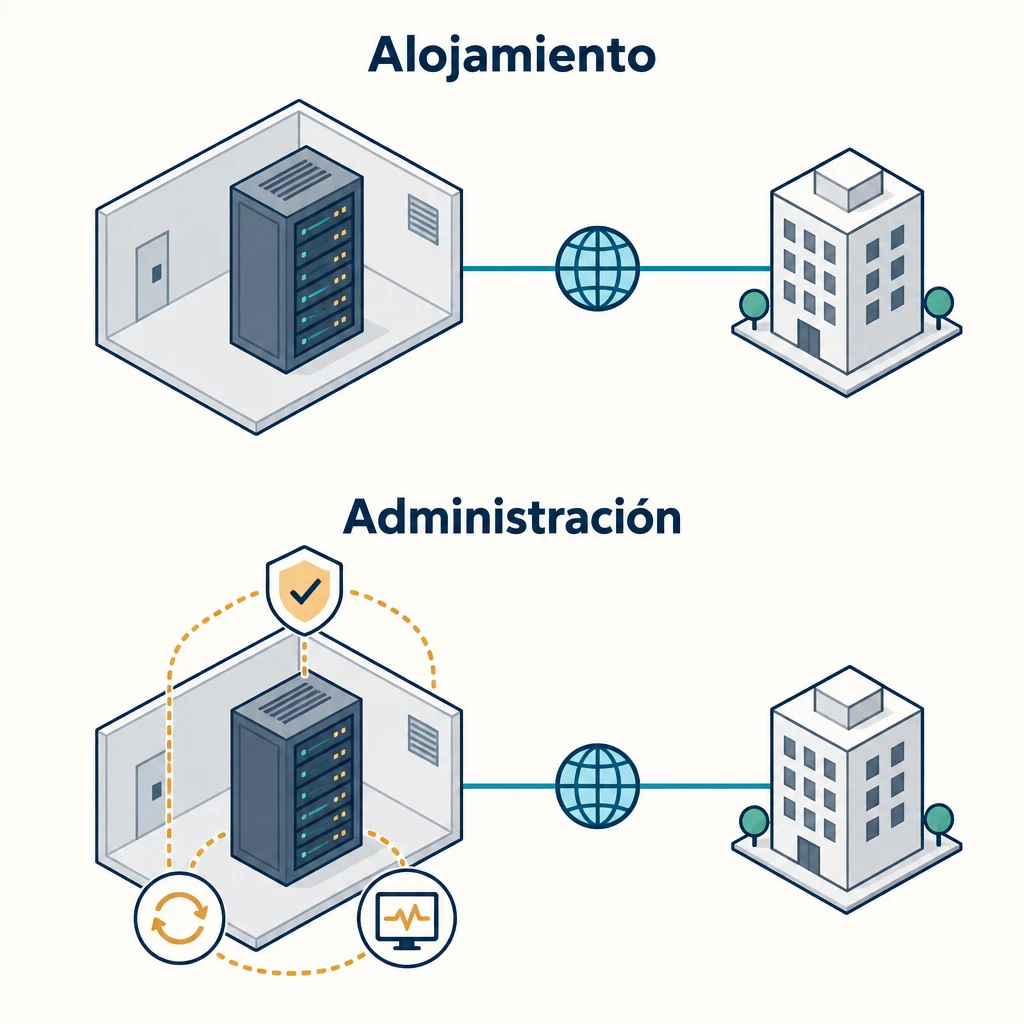
La contractació d'allotjament us proporciona una màquina – física o virtual – amb connexió a la xarxa i subministrament elèctric. La contractació de serveis de gestió us proporciona algú que manté aquesta màquina segura: aplica pegats, supervisa l'accés, vigila els registres i respon als incidents. La majoria dels problemes sorgeixen quan una pime creu que ha comprat el segon però en realitat ha comprat el primer.
Molts atacs als servidors web no exploten vulnerabilitats sofisticades. S'aprofiten de configuracions deficients, com ara ports deixats oberts sense cap motiu, contrasenyes per defecte o programari que no s'ha actualitzat durant mesos. Els servidors senzills utilitzats per petites empreses són un objectiu comú precisament perquè ningú no se'n fa càrrec un cop s'han instal·lat.
El model de responsabilitat compartida
En gairebé qualsevol contracte, la seguretat s'organitza en capes. El proveïdor d'infraestructura és responsable del centre de dades, del maquinari i de la xarxa física. A partir del sistema operatiu, la responsabilitat pot recaure en el proveïdor, en el vostre equip o en un tercer, i això s'ha d'establir per escrit.
Per assegurar que no es deixi res de banda, demani un document que assigni una persona responsable per a cadascuna d'aquestes capes:
- Sistema operatiu i nucli de Linux.
- Servei web (Nginx, Apache) i proxy invers.
- Motor i imatges de contenidors Docker.
- Aplicacions (Odoo, WordPress, mòduls i complements).
- Base de dades PostgreSQL o MySQL.
- Proves de còpies de seguretat i de restauració.
El senyal d'advertència més clar
Si el proveïdor respon «això depèn del client» quan se li pregunta per la meitat de les capes i no ho posa per escrit, no està venent serveis de gestió. Tampoc és acceptable un contracte que es refereixi al «manteniment» sense especificar què s'actualitza, amb quina freqüència i qui ho valida. Cada element que falti en aquesta llista és una capa que ningú no supervisa.
Què cal preguntar sobre les actualitzacions i els pegats de Linux
Un servidor Linux ben gestionat rep pedaços de seguretat a intervals regulars, exposa només els serveis essencials i registra cada canvi. Abans de signar un contracte, demana per escrit la política de pedaços, la versió de la distribució i la data de fi de suport. Aquestes tres dades t'informen més que qualsevol fullet de vendes.
Freqüència de les correccions i versions compatibles
Sempre que sigui possible, insistiu que els pegats de seguretat crítics s'apliquin en qüestió de dies, no de setmanes, i que la resta segueixi un calendari mensual amb una finestra de manteniment acordada. Verifiqueu que la distribució tingui suport actual: Ubuntu 24.04 LTS i Debian 12 en tenen, mentre que un Ubuntu 18.04 sense suport estès és un senyal d'alerta immediata.
Les proves han de ser específiques: l'historial d'actualitzacions dels darrers tres mesos o un informe del gestor de paquets. Si el proveïdor utilitza actualitzacions automàtiques mitjançant `unattended-upgrades`, pregunteu quins paquets estan exclosos i qui comprova els reinicis pendents del nucli.
Ports, tallafocs i permisos
El principi és senzill: si no s'està utilitzant, tanqueu-lo. Un servidor web típic només necessita que els ports 80 i 443 estiguin oberts al públic, i l'accés SSH hauria d'estar restringit. PostgreSQL (port 5432) mai no hauria d'escoltar en una interfície pública. Odoo, que funciona per defecte Al port 8069, hauria d'estar darrere d'un proxy invers i no exposat directament.
Per comprovar-ho, podeu sol·licitar la configuració del tallafocs (nftables, iptables o UFW) o dur a terme un escaneig extern amb Nmap a la vostra adreça IP, amb l'autorització del vostre proveïdor. Verifiqueu també els permisos de fitxer: els directoris de l'aplicació no han de pertànyer a root ni tenir permisos 777. Si l'escaneig mostra que la base de dades o el panell d'administració de Docker són accessibles des d'Internet, no signeu.
Control d'accés, SSH i autenticació multifactorial

Un accés mal gestionat és tan greu com una vulnerabilitat per un error de programari. El servidor que contractis només ha d'acceptar connexions SSH mitjançant claus, mai contrasenyes; ha de bloquejar l'accés directe com a root i exigir autenticació multifactorial per als panells d'administració i les consoles.
Comproveu la configuració al fitxer sshd_config. Les línies rellevants són `PasswordAuthentication no` i `PermitRootLogin no`. És aconsellable complementar aquests paràmetres amb Fail2ban o un mecanisme equivalent que bloquegi adreces IP després de diversos intents fallits, i restringir l'accés per adreça IP o mitjançant VPN quan l'equip d'administració treballa des de localitzacions conegudes.
L'autenticació multifactorial ha de cobrir tots els punts d'entrada amb accés privilegiat: el panell de control del proveïdor d'infraestructura, la consola de còpies de seguretat, el registre DNS i l'accés d'administrador a Odoo o al CMS. Un atacant que obtingui accés al vostre panell de control DNS pot redirigir el trànsit sense tocar el servidor.
També hauríeu de sol·licitar una llista de comptes amb accés: qui té un compte d'usuari, quins privilegis té i des de quan. És habitual trobar drets d'accés corresponents a antics empleats o proveïdors anteriors que ningú no ha revocat. Si canvieu de proveïdor, insistiu que totes les contrasenyes de l'anterior proveïdor siguin revocades i que les credencials de la base de dades i de l'API es renovin el mateix dia del traspàs.
Quina eficàcia tenen els certificats HTTPS i TLS a l'hora de proporcionar protecció?
HTTPS xifra les dades entre el navegador i el servidor, evitant que ningú les pugui llegir o alterar durant el trajecte. No protegeix el servidor contra una aplicació sense actualitzar, una contrasenya feble o un complement vulnerable. És una capa addicional de seguretat i s'ha de comprovar amb el mateix rigor que la resta.
Requereix TLS 1.2 com a mínim i TLS 1.3 habilitat, amb els protocols antics (SSL 3.0, TLS 1.0 i 1.1) desactivats. Els certificats de Let's Encrypt són vàlids durant 90 dies, per tant la seva renovació ha de ser automàtica i estar supervisada: un certificat expirat fa que el navegador deixi de confiar en el lloc web i que el formulari de contacte falli immediatament.
Podeu comprovar la configuració vosaltres mateixos amb la prova gratuïta SSL Labs de Qualys. Una qualificació A o A+ indica que els protocols i els algorismes de xifratge són correctes. Comproveu també que l'encapçalament HSTS estigui present i que tot el trànsit HTTP es redirigui a HTTPS amb un codi d'estat 301, cosa que també és important per al SEO tècnic.
Comprovacions específiques per a Docker, Odoo i PostgreSQL
Si el vostre servidor executa Odoo en contenidors, una auditoria estàndard no és suficient. Docker afegeix una capa d'aïllament útil, però si es configura incorrectament, obre noves vulnerabilitats. A més, Odoo emmagatzema dades en dues ubicacions separades, que cal protegir i restaurar conjuntament.
Aïllament i configuració de contenidors
Un desplegament sensat amb Docker Compose separa els serveis en diferents contenidors (Odoo, PostgreSQL, proxy invers) i xarxes internes, de manera que la base de dades només és accessible des del contenidor d'Odoo. Els contenidors no haurien d'executar-se en mode privilegiat ni muntar el socket /var/run/docker.sock, perquè qui controla aquest socket controla tot el servidor.
Un detall que sovint es passa per alt: Docker manipula les regles d'iptables i pots exposar un port evitant el UFW. Si el fitxer docker-compose.yml exposa 5432:5432, la base de dades queda exposada tot i que el tallafocs sembla tancat. O bé exposa el port només a 127.0.0.1 o no l'exposis gens. També pregunta d'on provenen les imatges (oficials o personalitzades), quina etiqueta de versió utilitzen i amb quina freqüència es reconstrueixen per incorporar pegats.
Odoo i la coherència entre la base de dades i l'emmagatzematge de fitxers
Odoo emmagatzema registres a PostgreSQL i adjunts (factures en PDF, imatges de productes, documents) al filestore, un directori dins del sistema de fitxers. Si només es copia la base de dades, quan es restauri, el sistema ERP estarà ple de referències a fitxers que no existeixen.
Una còpia de seguretat vàlida inclou ambdós elements alhora: un dump creat amb pg_dump o una eina equivalent, i el directori filestore corresponent a aquesta base de dades. Verifiqueu també que la contrasenya mestra del gestor de bases de dades d'Odoo s'ha canviat i que la llista de bases de dades (list_db) està desactivada en producció, ja que aquest gestor permet descarregar i suprimir bases de dades senceres mitjançant el navegador.
PostgreSQL
PostgreSQL només ha d'acceptar connexions des de la xarxa interna, amb els usuaris tenint els privilegis mínims necessaris i el fitxer pg_hba.conf restringit. Requereix una versió suportada pel projecte: PostgreSQL 13 va deixar de rebre suport al novembre de 2025, per tant, qualsevol nova instal·lació hauria de basar-se en la versió 16 o 17.
Copies de seguretat, RPO i RTO
El valor d'una còpia de seguretat es demostra quan la restaures. El proveïdor ha de garantir còpies de seguretat xifrades, emmagatzemades fora del servidor principal, amb un període de retenció definit i proves de restauració documentades. Sense una prova recent, tot el que tens és una suposició.
Com s'han de protegir les còpies
Aplica el la regla del 3-2-1Tres còpies de les dades, en dos mitjans d'emmagatzematge diferents, una de les quals ha d'estar situada lluny de la ubicació principal. Les còpies s'han de xifrar abans de sortir del servidor (mitjançant eines com Restic o BorgBackup) i la clau no s'ha d'emmagatzemar al mateix lloc que les còpies.
Pel que fa al ransomware, la immutabilitat és clau: necessites almenys una còpia que el servidor de producció no pugui esborrar ni sobreescriure – per exemple, en un emmagatzematge d'objectes amb bloqueig de versions. Si un atacant amb accés root pot esborrar totes les teves còpies, el pla és inútil.
RPO i RTO en xifres
El RPO (Recovery Point Objective) és la quantitat màxima de pèrdua de dades que esteu disposats a tolerar, mesurada en temps. El RTO (Recovery Time Objective) és el temps que pot trigar a restablir el servei. Ambdós s'han d'especificar al contracte com a xifres concretes.
Un exemple pràctic: si una pime fa una còpia de seguretat diària a les 02:00 i el servidor cau a les 17:00, perd 15 hores d'invois, comandes i moviments d'estoc. Amb un RPO d'una hora, caldria un arxivament continu dels WAL de PostgreSQL o còpies de seguretat horàries. Si restaurar Odoo amb un filestore de 40 GB triga al voltant de 3 hores, un RTO promès d'una hora no és creïble.
Com es pot demostrar que una còpia es pot restaurar?
Sol·liciteu el registre de la prova de restauració més recent: data, volum restaurat, temps emprat i comprovació d'integritat. Es recomana dur a terme una restauració completa trimestralment en un entorn separat, comprovant que Odoo s'inicia, que els adjunts s'obren i que els totals comptables coincideixen amb els de l'entorn de producció. Un proveïdor que només us pot mostrar el missatge «còpia de seguretat completada» del registre no us ha demostrat res.
SLA, monitoratge i resposta a incidents
La SLA defineix quan el proveïdor comença a treballar, sense garantir quan es resoldrà el problema. Un bon acord distingeix entre el registre de l'incident, la seva assignació a un tècnic, la primera resposta substancial i els objectius de recuperació, i estableix cada termini segons la gravetat de l'incident.
Quins terminis s'han d'establir per escrit?
Per a un servei 24×7 prestat per una empresa de mida mitjana, un punt de referència raonable és que un tiquet s'enregistri en pocs minuts, s'assigni en 15 minuts i es resolgui en uns 30 minuts per a un incident crític, i en una hora per a un incident de gravetat alta. Una PIME amb suport durant l'horari laboral tindrà temps de resposta més llargs, però l'estructura hauria de mantenir-se igual.
Llegiu la lletra petita:
- Quan comença el termini: a partir de la data de notificació, no a partir de la data d'aprovació del tècnic.
- Qui pot reduir el nivell de gravetat, i això es registra?
- Horaris d'obertura detallats, incloent-hi els dies festius locals de Barcelona i el mes d'agost.
- Un informe mensual que mostri els temps reals, no només un percentatge de compliment.
Estigues alerta amb qualsevol persona que prometi un termini fix per resoldre qualsevol incident. Ningú pot avaluar l'abast complet d'un atac abans d'analitzar-lo. El que importa és comprometre's a prendre mesures, contenir l'incident quan sigui possible i proporcionar actualitzacions almenys cada hora en situacions crítiques.
Seguiment i registres
El monitoratge ha de cobrir la disponibilitat (amb comprovacions externes cada pocs minuts), els recursos, l'expiració de certificats i els esdeveniments de seguretat, com ara intents d'accés SSH fallits o canvis en fitxers crítics. Els registres s'han de conservar fora del servidor durant un període acordat, normalment entre 90 dies i un any, per tal de poder reconstruir un incident. Si ningú no revisa els registres, una intrusió pot passar desapercebuda durant setmanes.
A Barcelona, Synergia ofereix suport presencial i remot amb un SLA de resposta de dues hores, que serveix com a punt de referència útil per comparar propostes de gestió de servidors de Linux i Odoo.
Què acrediten les certificacions ISO i què exigeix la NIS2?
La certificació ISO/IEC 27001 confirma que una organització disposa d'un sistema de gestió de la seguretat de la informació auditada per un tercer. No certifica que el vostre servidor específic estigui configurat correctament. Demaneu veure el certificat i, sobretot, el seu abast: si cobreix el centre de dades del proveïdor d'infraestructura però no l'empresa que gestiona la vostra màquina, el nivell real de protecció depèn d'aquesta segona empresa.
ISO/IEC 27017 introdueix controls específics per als serveis al núvol, mentre que ISO/IEC 27018 se centra en la protecció de les dades personals al núvol. Aquests són rellevants si processeu dades de clients o d'empleats – quelcom que qualsevol instal·lació d'Odoo amb funcions de nòmina o CRM fa diàriament.
La Directiva NIS2 és important per dues raons. Si la vostra empresa entra dins del seu àmbit d'aplicació (sectors essencials o importants que superen els llindars de mida), heu de notificar els incidents significatius al CSIRT corresponent, emetent un avís primerenc en un termini de 24 hores i una notificació completa en un termini de 72 hores. I fins i tot si la vostra pime no hi està obligada, és possible que els vostres clients sí que ho estiguin i us exigeixin, com a proveïdor de la seva cadena de subministrament, que inclogueu clàusules de seguretat i de notificació. En aquest cas, el vostre contracte d'allotjament ha de permetre complir aquests terminis.
Abans de parlar amb el proveïdor
Abans de la teva propera reunió amb un proveïdor, demana-li tres documents: el desglossament de responsabilitats per capa, el registre de la prova de recuperació més recent i l'SLA amb diferents temps de resposta segons la gravetat. La rapidesa i la precisió de la seva resposta us diran molt. Si voleu una avaluació independent de la vostra infraestructura actual, la podeu sol·licitar a través del Formulari de contacte.
Preguntes freqüents
Quines mesures de seguretat hauria de tenir un servidor web abans que t'hi registris?
Com a mínim: un sistema operatiu amb suport i un calendari de pegats acordat; un tallafocs amb només els ports necessaris oberts; SSH amb claus i MFA als panells de control; TLS 1.2 o superior; i còpies de seguretat externes xifrades amb proves i monitoratge de restauració. Cal designar una persona responsable per a cada mesura al contracte.
Qui és el responsable d'actualitzar Linux, Docker i les aplicacions?
Qui redacte el contracte ho ha d'indicar explícitament. Amb l'allotjament no gestionat, el proveïdor normalment només és responsable del maquinari i de la xarxa, mentre que tot la resta us queda a vós.
Quines proves hauries de demanar al proveïdor que proporcioni?
Historial de pegats, configuració del tallafocs, inventari de comptes amb drets d'accés, informe de SSL Labs, registre de la restauració més recent i certificats ISO amb el seu abast. Un proveïdor de bona reputació proporcionarà aquests documents sense dificultat, normalment en pocs dies.
Amb quina freqüència hem de provar la restauració de les còpies de seguretat?
Es recomana dur a terme una restauració completa almenys un cop cada tres mesos, i sempre després de canvis significatius, com un Migració de versió d'Odoo. La prova ha de verificar la integritat de les dades, així com garantir que el procés es completi sense errors.