
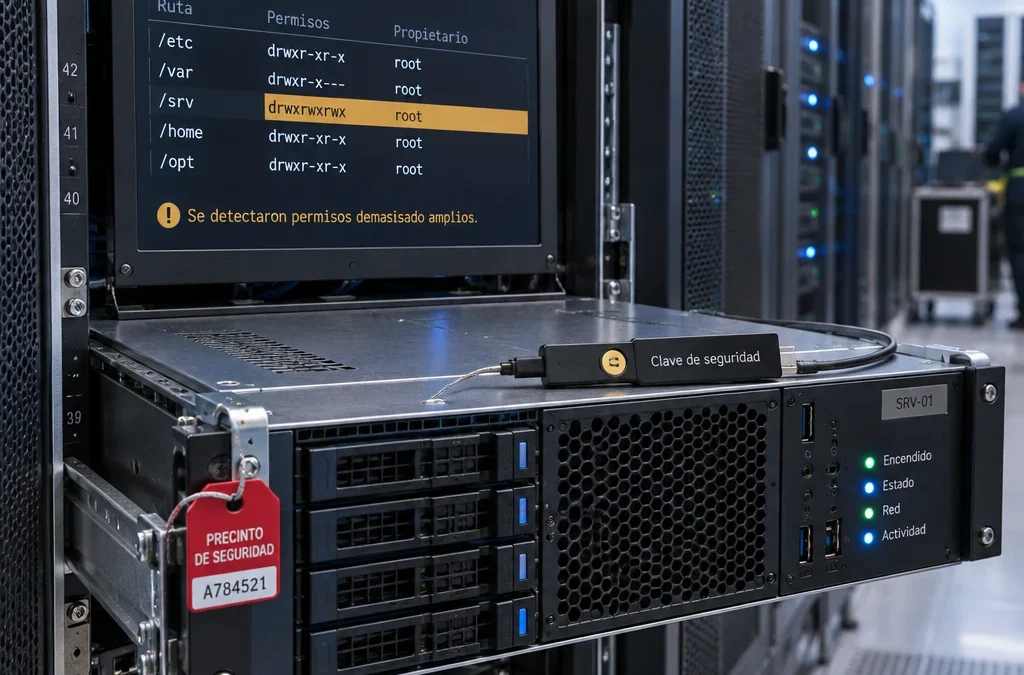
La seguretat dels servidors Linux d'una pime depèn de coses que ningú no comprova: el compte d'un exempleat, un port de PostgreSQL obert a Internet o una còpia de seguretat que mai no s'ha restaurat. Si la vostra empresa allotja Odoo o aplicacions web a Linux, una auditoria exhaustiva us dirà què està exposat, quines proves ho recolzen i per on començar a solucionar els problemes.
La clau rau en vincular cada control amb les proves que el sustenten i amb el risc que suposa per a la continuïtat del negoci. També és aconsellable distingir entre comprovacions en mode només lectura i canvis que requereixen una finestra de manteniment.
Punts clau:
- L'auditoria implica documentar els riscos; corregir-los requereix canvis planificats i verificats.
- Mantingueu sempre oberta una segona sessió SSH abans de fer cap canvi a l'SSH o al tallafocs.
- Una còpia de seguretat només serveix de res si no n'has provat la restauració.
- Docker comparteix el nucli de l'amfitrió: comprovat privilegis, imatges i secrets.
- Realitza l'auditoria cada trimestre i després de cada canvi important.
Què es comprova durant una auditoria de seguretat d'un servidor Linux?
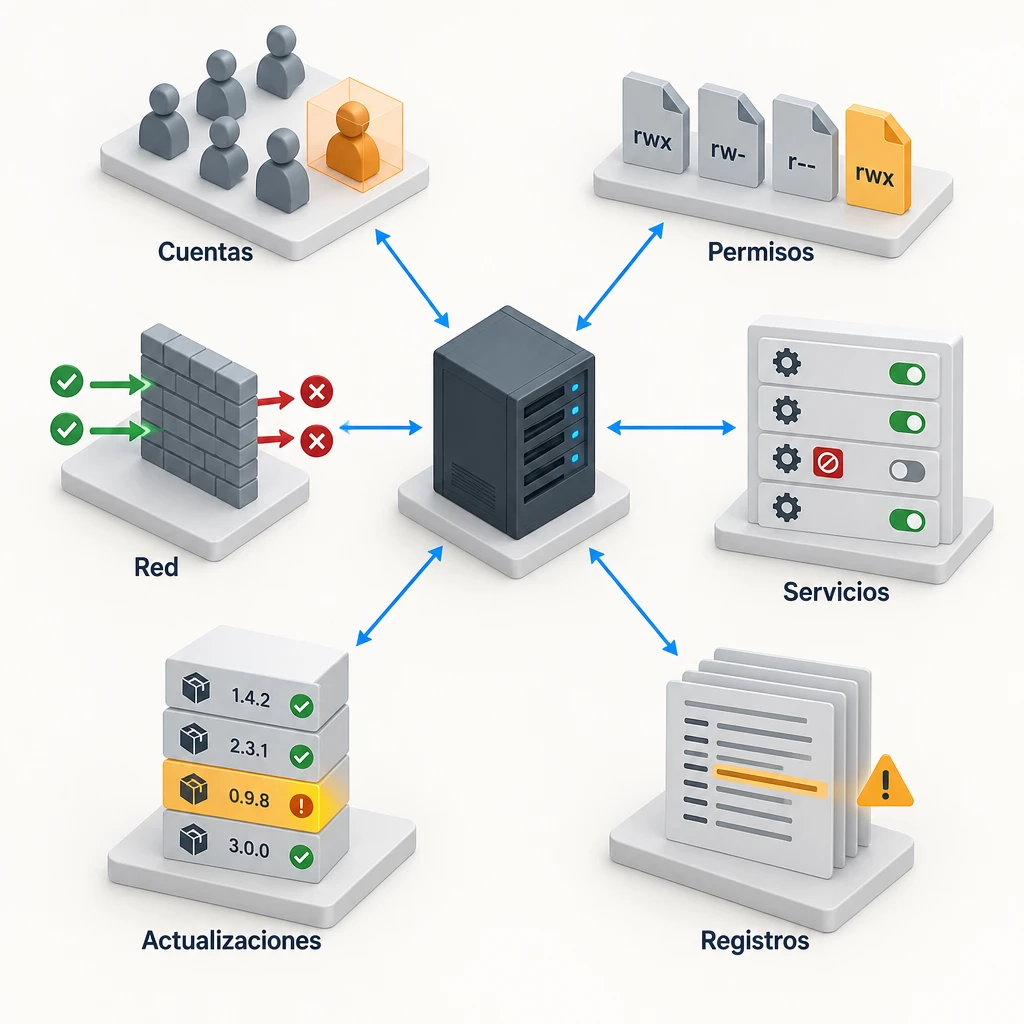
Una auditoria de seguretat de Linux revisa la configuració del sistema, els drets d'accés dels usuaris, els serveis exposats, l'estat dels pegats, els permisos de fitxer, els registres i les còpies de seguretat. El seu objectiu és identificar vulnerabilitats abans que ningú les pugui explotar i proporcionar proves datades de cada comprovació.
En una pime que utilitza Odoo, l'abast real és més ampli que només el sistema operatiu. També inclou la capa de contenidors Docker, la base de dades PostgreSQL, el proxy invers (normalment Nginx o Traefik) i els certificats TLS. Una auditoria limitada al servidor deixa fora precisament allò que conté la facturació, els registres de clients i els registres d'inventari.
Val la pena tenir present una distinció que ajuda a evitar malentesos amb la direcció: l'auditoria identifica i documenta els riscos, però no els corregeix. La correcció és una fase separada, que implica canvis controlats, una finestra de manteniment acordada i una verificació posterior per demostrar que el problema s'ha resolt.
Per prioritzar, classifiqueu cada troballa segons dos criteris: la seva exposició (si és accessible a través d'Internet o només localment) i el seu impacte en el negoci (si desconnectar aquest servei aturaria la generació d'ingressos o les operacions d'emmagatzematge). Un error crític en un servei intern sense accés extern sol tenir una prioritat més baixa que un error de gravetat mitjana al port 443 del vostre ERP.
Inventari, abast i proves sense afectar la producció
Abans d'executar cap comanda, defineix quins servidors s'inclouen, quin és el teu objectiu (compliment, detecció de vulnerabilitats o risc intern) i qui és el responsable de cada sistema. Sense un abast escrit, l'auditoria pot escapar del control o passar per alt el servidor que realment importa.
Comprovacions de només lectura
La gran majoria de comprovacions d'auditoria no alteren res: llistar usuaris, llegir configuracions, comprovar ports o revisar registres. Aquestes tasques es poden dur a terme durant l'horari laboral sense suposar cap risc per a Odoo, sempre que s'evitin escanejats agressius o cerques massives en discs amb una gran càrrega. Una comanda `find` a tot el sistema de fitxers pot trigar diversos minuts i consumir recursos d'E/S; executeu-la fora de les hores punta de facturació.
Per poder repetir el procés en les mateixes condicions, utilitzeu un usuari diferent de root amb permisos de sudo i creeu un directori protegit i datat per a les proves:
```
AUDIT_DIR="$HOME/audit-$(date +%F)"
mkdir -p "$AUDIT_DIR" && chmod 700 "$AUDIT_DIR"
hostnamectl | tee "$AUDIT_DIR/system.txt"
uname -r | tee -a "$AUDIT_DIR/system.txt"
```
Afegir `| tee "$AUDIT_DIR/file.txt"` a cada comanda desa la sortida per mostrar què s'ha comprovat i comparar-ho durant la propera auditoria.
Quines proves hauries de demanar?
Si encarregues l'auditoria a un tercer, demana les sortides de comandes datades, no només un informe PDF vistós. Per a cada punt, el resultat ha d'indicar si el control és conforme, no conforme o si el risc s'ha acceptat, qui n'és responsable de rectificar-lo i abans de quan. Quan hagis acabat, comprimeix el directori amb `tar -czf` i desa el fitxer fora del servidor auditat. Si més endavant el servidor queda compromès, aquesta evidència servirà de referència.
Usuaris, sudo i privilegis

Comença pels comptes, perquè un nom d'usuari legítim oblidat és més fàcil d'explotar que qualsevol vulnerabilitat tècnica. Comprova qui pot iniciar sessió, qui pot escalar privilegis i si els fitxers de credencials tenen els permisos correctes.
Comptes i accés
Lista els comptes amb una shell vàlida i el seu darrer inici de sessió:
```
awk -F: '$7 !~ /(nologin|false)/ {print $1}' /etc/passwd
lastlog | grep -v "Mai"
awk -F: '$3 == 0 {print $1}' /etc/passwd
```
L'última comanda hauria de retornar només `root`. Qualsevol altre compte amb UID 0 és un troball crític. Compareu la llista amb la plantilla actual de l'empresa: els comptes que pertanyen a persones que ja no treballen per a vostè o als proveïdors d'un projecte tancat s'han de desactivar com a prioritat.
Sudo i escalada de privilegis local
Comproveu qui té permisos de sudo amb `getent group sudo` (o `wheel` a Rocky Linux i AlmaLinux) i llegiu `/etc/sudoers` i `/etc/sudoers.d/` amb `sudo cat`. Cerqueu regles `NOPASSWD: ALL` i permisos en binaris que permetin obrir una shell (edicors, `find`, `tar`, intèrprets). Cadascuna d'aquestes regles atorga efectivament accés de root.
També comproveu els permisos dels fitxers sensibles amb `stat -c '%a %U:%G %n' /etc/passwd /etc/shadow /etc/group /etc/gshadow`. Els permisos esperats són 644 root:root per a `passwd` i `group`, i 640 root:shadow per a `shadow` i `gshadow` a Debian i Ubuntu.
Àrea de superfície exposada a SSH, ports i tallafocs
Això és una prioritat, perquè els bots comencen a escanejar tot el que troben a Internet des del primer minut. Els criteris són clars: accés SSH només amb contrasenyes, sense accés root directe i sense serveis exposats al públic sense una raó empresarial legítima.
Com comprovar la seguretat d'SSH
Llegiu la configuració real, no només el fitxer, perquè els fitxers de `sshd_config.d/` poden sobreescriure valors:
```
sudo sshd -T | grep -Ei 'permitrootlogin|passwordauthentication|pubkeyauthentication|maxauthtries|allowusers'
```
En un servidor de producció, la configuració recomanada és `permitrootlogin no`, `passwordauthentication no`, `pubkeyauthentication yes` i un valor baix de `maxauthtries` de 3 o 4. Per comprovar els algorismes de xifratge i d'intercanvi de claus, `ssh-audit` (disponible mitjançant `apt install ssh-audit` a Debian i Ubuntu) assenyala els que estan obsolets. Interpreta la seva sortida amb discreció: un avís sobre un algorisme antiquat té menys pes que tenir habilitada l'autenticació per contrasenya.
Comproveu també el fitxer `~/.ssh/authorized_keys` de cada usuari. Qualsevol clau sense un comentari identificatiu, o que pertanyi a persones que ja no haurien de tenir accés, s'hauria d'eliminar.
Ports i serveis que escolten
Amb `sudo ss -tulpn`, pots veure cada port, la seva adreça d'escolta i el procés. Fixa't en la columna d'adreça: `0.0.0.0` o `[::]` significa que el servei accepta connexions des de qualsevol interfície. En un servidor Odoo, és normal que només els ports 22 (o el port SSH que utilitzeu), 80 i 443 estiguin oberts a l'exterior. El port 5432 de PostgreSQL i el port 8069 d'Odoo haurien d'escoltar a `127.0.0.1` o a la xarxa interna de Docker.
Compte amb una trampa comuna: Docker exposa els ports inserint les seves pròpies regles d'iptables, cosa que significa que un `ports: "5432:5432"` a Docker Compose pot eludir l'UFW. Comproveu-ho executant un escaneig `nmap` des de fora de la xarxa, no des del propi servidor.
Firewalls i canvis sense bloquejos
Comproveu les regles amb `sudo ufw status verbose` o `sudo nft list ruleset`. La política d'entrada per defecte hauria de ser denegar connexions.
Qualsevol canvi a SSH o al tallafocs s'hauria de fer mantenint oberta una segona sessió SSH i, si és possible, a través de la consola del proveïdor d'allotjament. Valideu la configuració amb `sudo sshd -t` abans de recarregar-la. Si cometeu un error sense un accés alternatiu, l'ERP continuarà funcionant, però quedareu bloquejats i recuperar l'accés podria trigar hores.
Cicle de vida de les actualitzacions i del suport
Els paquets que contenen vulnerabilitats conegudes són el punt d'entrada més comú, per això aquesta comprovació està al capdamunt de la llista de prioritats. Cal que sàpigues dues coses: quines actualitzacions estan pendents i si la versió de la distribució encara rep pegats.
Paquets pendents
A Debian i Ubuntu, `sudo apt update && apt list --upgradable` mostra les actualitzacions pendents. A Rocky Linux o AlmaLinux, `sudo dnf check-update --security` filtra les actualitzacions de seguretat. Comproveu també si hi ha un reinici pendent (`/var/run/reboot-required` a Ubuntu) i compareu `uname -r` amb el nucli més recent instal·lat: molts servidors tenen un nucli parchejat al disc però encara estan executant el vell.
El cas de CVE-2026-31431, conegut com a 'Copy Fail' i revelat l'abril de 2026, il·lustra per què el nucli és important. Va permetre a un usuari local sense privilegis obtenir privilegis d'arrel mitjançant la interfície criptogràfica AF_ALG. Va afectar els nuclis compilats a partir del 2017 en Ubuntu 24.04 LTS, Debian, RHEL, Rocky, AlmaLinux i altres distribucions, i havia passat desapercebut durant gairebé una dècada. Els entorns de contenidors estaven entre els que calia parchejar primer.
Sistemes fora de suport
Comproveu la versió amb `cat /etc/os-release` i consulteu-ne la data de fi de suport. Ubuntu 20.04 LTS va arribar al final del seu suport estàndard el maig de 2025, i Debian 11 es va convertir en una versió LTS l'agost de 2024. Un servidor que ja no està suportat no rep pegats per a errors com Copy Fail, i en aquest cas el problema no es pot resoldre amb `apt upgrade`: hauràs de planificar una migració, la qual en un entorn Odoo amb Docker Això normalment es resol desplegant de nou els contenidors en un nou servidor.
Permisos, SUID i registres
Aquesta secció cobreix dues àrees que es poden revisar sense modificar el sistema i que sovint revelen configuracions heredades: permisos especials i traçabilitat.
Fitxers amb permisos d'escriptura i bits SUID i SGID
Un executable amb el bit SUID establert s'executa amb els permisos del seu propietari, normalment root. Això és legítim en `passwd` o `sudo`, però un binari SUID inesperat és una via directa per a l'escalada de privilegis. Llista ambdós tipus de fitxers i desa el resultat per a referència:
```
sudo find / -xdev \( -perm -4000 -o -perm -2000 \) -type f 2>/dev/null | tee "$AUDIT_DIR/suid.txt"
sudo find / -xdev -type f -perm -0002 -not -path '/proc/'' 2>/dev/null
```
La segona comanda no hauria de retornar cap resultat. En la propera auditoria, compara la llista de SUID amb `diff`: qualsevol binari nou requereix una explicació. Comproveu també les carpetes d'emmagatzematge de fitxers d'Odoo i els volums de Docker, que no haurien de tenir permisos 777. Les tasques programades (`crontab -l` per usuari, `/etc/cron.` i `systemctl list-timers`) completen la revisió.
Registres, auditd i alertes
Els registres d'autenticació (`journalctl -u ssh` o `/var/log/auth.log`) mostren intents fallits, iniciacions de sessió reeixides i usos de `sudo`. Verifiqueu que el journal és persistent: si `/var/log/journal` no existeix, els registres es perden a cada reinici. Per a registres d'auditoria detallats, `auditd` permet supervisar fitxers com `/etc/sudoers` o `/etc/ssh/sshd_config` mitjançant regles `-w`.
No té gaire sentit registrar activitats si ningú no les comprova. Configura com a mínim una alerta per a connexions com a root, per a canvis al fitxer sudoers i per a pics en els errors d'autenticació, i envia els registres fora del servidor perquè un atacant no els pugui esborrar.
Comprovacions específiques per a Docker, Odoo i PostgreSQL
Els contenidors comparteixen el nucli de l'amfitrió, a diferència de les màquines virtuals. En conseqüència, un contenidor mal configurat pot comprometre tot el servidor i, amb ell, tot el sistema ERP.
Permisos, volums i imatges
Verifiqueu els punts següents en cada contenidor amb `docker inspect` i als fitxers Docker Compose:
- Contenidors amb `privileged: true` o amb capacitats addicionals com ara `SYS_ADMIN`: s'han de justificar o eliminar.
- Els permisos de `/var/run/docker.sock`: qui controla el socket controla l'amfitrió com a root.
- Volums que es munten en camins del sistema (`/`, `/etc`) en lloc de directoris de dades específics.
- Imatges etiquetades com a `latest` o que no s'han actualitzat des de fa mesos; escaneja-les amb Trivy o Docker Scout.
Comproveu també que els usuaris del grup `docker` siguin els mateixos que tenen permisos de sudo, ja que formar part d'aquest grup és equivalent a tenir privilegis d'arrel.
Secrets i configuració d'Odoo
Comproveu les contrasenyes en text pla a `docker-compose.yml`, a les variables d'entorn visibles mitjançant `docker inspect` i a `odoo.conf`. A Odoo, comproveu que `admin_passwd` (la contrasenya mestra del gestor de bases de dades) sigui forta i que `list_db = False` estigui establert en producció, de manera que el gestor de bases de dades no sigui accessible des d'Internet. Amb `proxy_mode = True`, Odoo només ha de rebre trànsit a través del proxy invers.
PostgreSQL, proxy invers i TLS
A PostgreSQL, comproveu el fitxer `pg_hba.conf`: no hi ha d'haver regles `trust` ni accés des de `0.0.0.0/0`. L'usuari d'Odoo no necessita ser superusuari. Al proxy invers, comproveu que s'apliqui HTTPS, que només s'acceptin TLS 1.2 i 1.3, i que s'incloguin capçaleres com `Strict-Transport-Security`. Verifiqueu les dates d'expiració dels certificats amb `openssl s_client -connect yourdomain:443 | openssl x509 -noout -dates` i confirmeu que la renovació de Let's Encrypt (vàlida durant 90 dies) funciona automàticament.
Proves de còpies de seguretat xifrades i de restauració
Una còpia de seguretat només garanteix la recuperació un cop s'ha restaurat amb èxit. Fins llavors, és només un escenari hipotètic. Aquesta és la característica que aporta més valor a una pime que utilitza Odoo, perquè converteix un desastre potencial en una interrupció que dura només unes hores.
Què cal comprovar a les còpies
Per a Odoo, necessites dos components compatibles: el dump de PostgreSQL (`pg_dump -Fc`) i l'emmagatzematge de fitxers que conté els fitxats. Assegura't que tots dos es generin al mateix temps, que estiguin xifrats (mitjançant Restic, Borg o `gpg`), que almenys una còpia es guardi fora del servidor i amb un proveïdor diferent, i que es conservin còpies de diversos dies. Si el ransomware xifra el servidor i la còpia es troba en una unitat muntada en aquest mateix servidor, també perdràs aquesta còpia.
Com comprovar si es poden restaurar
La restauració requereix una prova planificada que vagi més enllà de les comprovacions de només lectura. Seguiu aquesta seqüència:
- Configurar un servidor o contenidor aïllat sense accés a la xarxa de producció.
- Restabliu la còpia de seguretat amb `pg_restore` i copieu el filestore al seu camí.
- Inicieu Odoo amb el correu sortint i les tasques programades desactivats, per evitar enviar factures duplicades als clients.
- Obre les factures recents amb adjunts i compara els compts de registres amb els de producció.
- Apunta el temps total: aquest és el teu temps de recuperació real.
Repeteix aquesta prova almenys una vegada cada trimestre. En una base de dades d'Odoo de pocs gigabytes, tot el procés sol trigar entre una i tres hores, i aquesta és l'única xifra fiable que pots proporcionar a la direcció.
Per on començar aquesta setmana
Comença aquesta setmana duent a terme comprovacions en mode només lectura: ports exposats amb `ss -tulpn`, comptes amb permisos de sudo i actualitzacions pendents. Desa la sortida per data i ordena els resultats per exposició i impacte. Després, reserva una estona per a la prova de restauració, que és la que et proporciona la màxima tranquil·litat. Si busques suport tècnic a Barcelona per al teu servidor Linux i Odoo, Synergia ofereix administració de Linux i Docker amb assistència in situ i remota.
Preguntes freqüents
Amb quina freqüència s'hauria d'auditar un servidor Linux?
Realitza una auditoria completa almenys un cop per trimestre i sempre després d'un canvi important, com ara una migració, una actualització important d'Odoo o l'addició d'un proveïdor amb accés. Entre auditories, mantén actives les alertes d'accés i de modificacions dels fitxers crítics.
Quines eines estan disponibles per a l'auditoria de Linux?
Lynis proporciona una visió general del sistema, ssh-audit analitza la configuració d'SSH, Trivy escaneja les imatges de Docker i nmap comprova els ports des de l'exterior. Els resultats s'han d'interpretar: cal prioritzar segons l'exposició real i l'impacte en el negoci, no pas segons el color de l'informe.
Podria una auditoria fer caure Odoo en producció?
No, sempre que us limiteu a comprovacions només de lectura i programeu cerques de disc intensives en recursos fora de les hores punta. El que pot afectar el servei, però, són els canvis a SSH, al tallafocs o als paquets, que s'han de dur a terme en un interval horari acordat i mitjançant un mètode d'accés alternatiu.
Fa que el servidor sigui més segur utilitzar Docker?
Només en part. Docker aïlla les dependències, però els contenidors comparteixen el nucli de l'amfitrió, de manera que una fallada del nucli o un contenidor privilegiat podria comprometre tot el sistema. També hauríeu de comprovar les imatges, les xarxes, els volums i els secrets en cada auditoria.