
Elegir una solución de backup para un servidor Linux exige mirar más allá de una lista de funciones. La pregunta clave es esta: si mañana el servidor desaparece, ¿cuántas horas tardas en volver a facturar y cuántos datos pierdes por el camino?
Para una pyme de Barcelona que trabaja con Odoo, PostgreSQL o contenedores Docker, la respuesta depende de qué se copia, dónde se guarda y si alguien ha probado a restaurarlo. Repasamos los criterios técnicos que distinguen una copia fiable de una que solo lo parece y qué costes conviene sumar antes de contratar una licencia.
Puntos clave:
- La fiabilidad se demuestra restaurando y comprobando que la aplicación arranca.
- La frecuencia de las copias determina el RPO; el procedimiento de recuperación determina el RTO.
- Odoo exige copiar a la vez PostgreSQL, el filestore y la configuración.
- En Docker se protegen los volúmenes y los ficheros del despliegue.
- Las copias externas, inmutables y con credenciales separadas resisten mejor el ransomware.
- Al coste de la licencia se suman el almacenamiento, el mantenimiento y las horas de recuperación.
¿Por qué una copia que «termina bien» no garantiza nada?
Una tarea de backup que acaba sin errores solo demuestra que se han escrito bytes en algún destino. No demuestra que esos bytes basten para reconstruir el servicio. Esa diferencia explica la mayoría de los desastres que se descubren tarde.
Los fallos típicos son silenciosos. Puede tratarse de un volcado de base de datos que se copió mientras la aplicación escribía, de un directorio de adjuntos que nadie incluyó o de una contraseña de cifrado que solo conocía una persona. También ocurre que el destino de la copia estaba montado en el mismo servidor y se cifró junto con él.
Por eso, la pregunta que conviene hacerse es «¿qué necesito para volver a dar servicio y en cuánto tiempo?», más allá de «¿qué software hace copias?». A partir de ahí se eligen la herramienta, el almacenamiento y el procedimiento, y no al revés.
Cómo concretar las necesidades del negocio con el RPO y el RTO
El RPO (Recovery Point Objective) es la cantidad máxima de datos que puedes permitirte perder, medida en tiempo. El RTO (Recovery Time Objective) es el tiempo máximo que el servicio puede estar caído. Antes de comparar programas, fija ambos valores para cada servidor.
Cómo calcular el RPO
El RPO lo determina la frecuencia de las copias. Si el backup se ejecuta una vez al día a las 02:00 y el servidor falla a las 18:00, pierdes 16 horas de trabajo. En ese caso, tu RPO real es de 24 horas en el peor de los casos.
Para fijarlo, pregunta a cada área cuánto trabajo puede rehacer a mano. Un comercio que registra 40 pedidos al día en Odoo quizá tolere perder una mañana. En cambio, un despacho que emite facturas cada pocos minutos necesita copias horarias o archivado continuo de los registros WAL de PostgreSQL (los ficheros donde la base de datos anota cada cambio antes de aplicarlo).
Cómo estimar un RTO realista
El RTO depende tanto de la herramienta como del procedimiento, de que haya hardware o un servidor de destino disponible, del tamaño de los datos y de quién esté de guardia. Restaurar 500 GB a través de una conexión de 100 Mbit/s lleva unas 11 horas solo de transferencia: 500 GB son 4.000 Gbit, y 4.000 Gbit divididos entre 0,1 Gbit/s dan 40.000 segundos, algo más de 11 horas. Ninguna promesa comercial cambia esa aritmética.
Un buen ejemplo de documentación es un plan publicado en abril de 2026 para un servidor web con Nginx y MySQL en Ubuntu 24.04. Fijaba un RTO de 4 horas y un RPO de 24 horas, y registraba un simulacro del 25 de septiembre de 2026 con un RTO medido de 1 h 20 min. Ese es el formato que conviene imitar: comparar el objetivo declarado con el resultado medido.
Cifras de partida razonables para una pyme
Para un ERP en producción, un punto de partida sensato es un RPO de 1 hora y un RTO de 4 horas. Para un servidor web corporativo con contenido estático, bastan un RPO de 24 horas y un RTO de 8 horas. Ajusta estos valores con datos de tu negocio, pero déjalos por escrito: sin cifras no hay forma de saber si la solución elegida cumple los objetivos.
¿Qué debe incluir la copia de un servidor con Odoo y Docker?
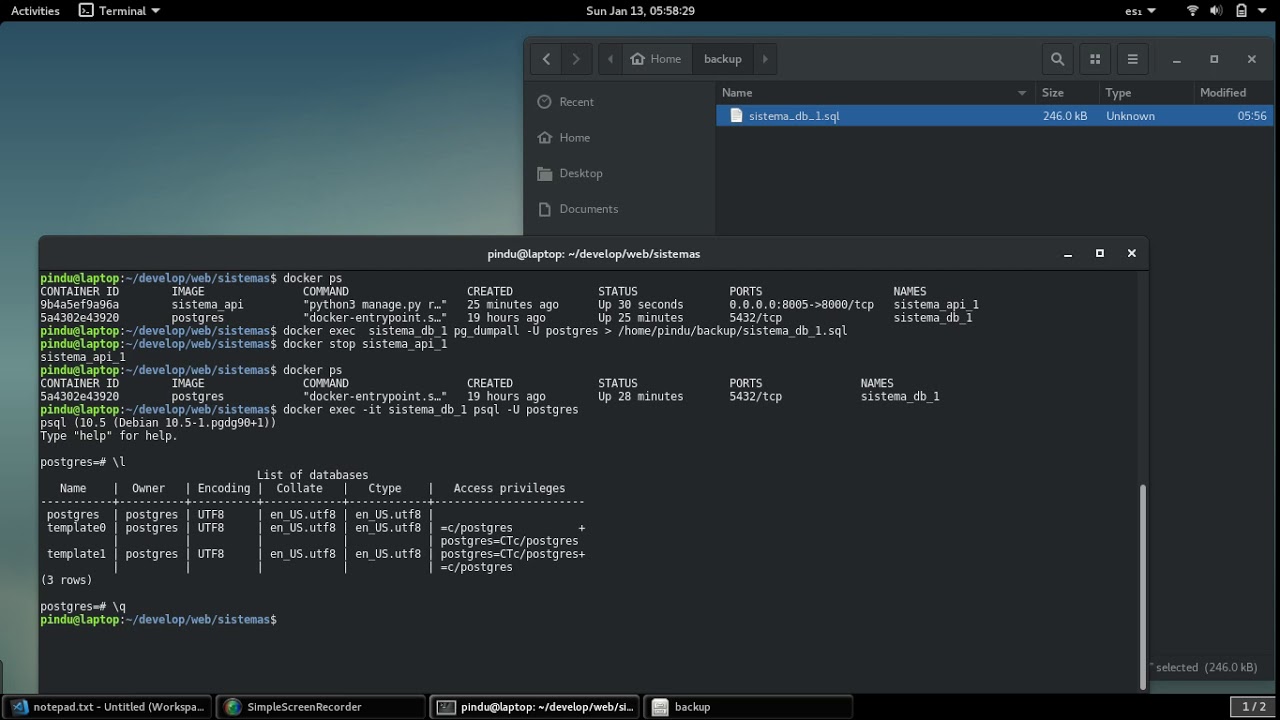

Una copia útil cubre todo lo necesario para levantar el servicio en una máquina limpia. En un despliegue típico de Odoo sobre Docker, eso supone copiar cuatro elementos: la base de datos, el filestore, los volúmenes persistentes y la configuración del despliegue. Si falta uno solo, la restauración se convierte en una reconstrucción manual.
La coherencia entre Odoo y PostgreSQL
Odoo guarda los registros en PostgreSQL y los adjuntos (facturas en PDF, imágenes, documentos) en el filestore, un directorio del sistema de ficheros. Ambos deben corresponder al mismo instante. Si la base de datos hace referencia a un adjunto que no está en la copia del filestore, el usuario verá errores al abrir ese documento.
Para conseguir esa coherencia:
- Ejecuta `pg_dump` en formato personalizado (`-Fc`) desde el contenedor de PostgreSQL. Así obtienes un volcado transaccionalmente consistente sin detener el servicio.
- Copia el filestore inmediatamente después, desde el volumen donde lo monta el contenedor de Odoo (normalmente bajo `/var/lib/odoo/filestore/`).
- Incluye el fichero `odoo.conf`, los módulos personalizados y de terceros con su versión exacta, y el `requirements.txt` si añadiste dependencias de Python.
- Guarda junto a la copia las versiones de Odoo y PostgreSQL. Restaurar un volcado en una versión mayor distinta puede exigir una migración.
Si el RPO exige copias más frecuentes que las diarias, combina un `pg_basebackup` periódico con el archivado continuo de WAL. Así podrás recuperar la base de datos a un minuto concreto.
Los volúmenes y la definición del despliegue en Docker
Los contenedores son desechables y la imagen se puede descargar de nuevo. Lo que no se puede regenerar son los volúmenes con nombre y los bind mounts donde se guardan los datos. Una copia de Docker que solo guarda imágenes no sirve para recuperar nada.
Para proteger el despliegue, copia el `docker-compose.yml`, los ficheros `.env`, los certificados TLS si no se reemiten automáticamente y la configuración del proxy inverso. En el caso de los volúmenes de bases de datos, evita copiar los ficheros en bruto con el motor en marcha: usa el volcado lógico de la sección anterior o detén el contenedor durante la copia.
Fija además una versión exacta en las etiquetas de las imágenes (por ejemplo, `postgres:16.4`), en vez de usar `latest`. Restaurar meses después con una imagen que ha cambiado de versión mayor es una de las formas más frustrantes de perder una tarde.
Sistema operativo y configuración del host
Incluye `/etc`, los crontabs, las reglas del cortafuegos, las claves SSH de despliegue y cualquier script en `/usr/local`. Si la herramienta permite la recuperación en hardware vacío (bare metal recovery, restaurar la máquina completa sobre un disco vacío), valora si te compensa frente a reinstalar la distribución y aplicar la configuración. Con un servidor bien documentado, reinstalar suele ser más rápido y limpio.
Herramientas que conviene comparar
Para un servidor Linux de una pyme, las opciones razonables van desde herramientas de código abierto basadas en la línea de comandos hasta plataformas comerciales con consola web. La elección depende de cuántos servidores tengas, de si hay virtualización y de quién vaya a administrar el sistema día a día.
Soluciones comerciales con consola centralizada
Veeam Agent for Linux protege servidores físicos y máquinas virtuales Linux. Se integra con Veeam Backup & Replication cuando ya existe una infraestructura Veeam, y encaja bien si tu empresa la usa para entornos Windows o VMware.
NAKIVO ofrece una consola web única, programación mediante políticas y un modo application-aware con scripts previos y posteriores. Esos scripts piden a la base de datos que vuelque a disco los datos en memoria antes de copiar. También permite usar almacenamiento inmutable en repositorios Linux locales y en almacenamiento compatible con S3 (Amazon S3, Azure Blob, Wasabi, Backblaze B2), hasta 4.000 puntos de recuperación por copia y el encadenamiento de tareas para enviar réplicas a otro destino tras cada copia completada correctamente.
Soluciones de código abierto
Bacula, tanto en su edición comunitaria como en la Enterprise, es una plataforma completa con director, agentes y gestión de almacenamiento en disco, cinta o nube. Es potente y muy flexible, pero exige conocimientos sólidos de Linux para configurarla y mantenerla.
Restic y BorgBackup cubren muy bien las necesidades de entornos con entre uno y cinco servidores. Ofrecen copias incrementales con deduplicación, cifrado en origen y repositorios remotos por SFTP o S3, y se automatizan con temporizadores de systemd. Rsync, por su parte, sincroniza, pero no conserva versiones ni cifra por sí mismo. No lo uses como única copia, porque replicará también un borrado o un cifrado malicioso.
Criterios para decidir
Para comparar las herramientas, conviene plantear preguntas concretas que vayan más allá de las listas de funciones:
- ¿Es compatible con tus distribuciones y versiones actuales del kernel (Ubuntu 24.04, Debian 12, RHEL 9)? Revisa la matriz de compatibilidad del fabricante.
- ¿Hace copias consistentes de PostgreSQL o permite ejecutar `pg_dump` como script previo?
- ¿Admite inmutabilidad real en el destino y cifrado con una clave bajo tu control?
- ¿Avisa cuando una copia falla o no se ejecuta, además de cuando termina?
Si gestionas menos de cinco servidores sin virtualización, restic con un repositorio S3 inmutable cubre esas necesidades sin coste de licencia. Si tienes una granja virtualizada o también gestionas equipos Windows, una consola comercial ahorra horas de administración.
La regla 3-2-1, la inmutabilidad y la custodia de claves
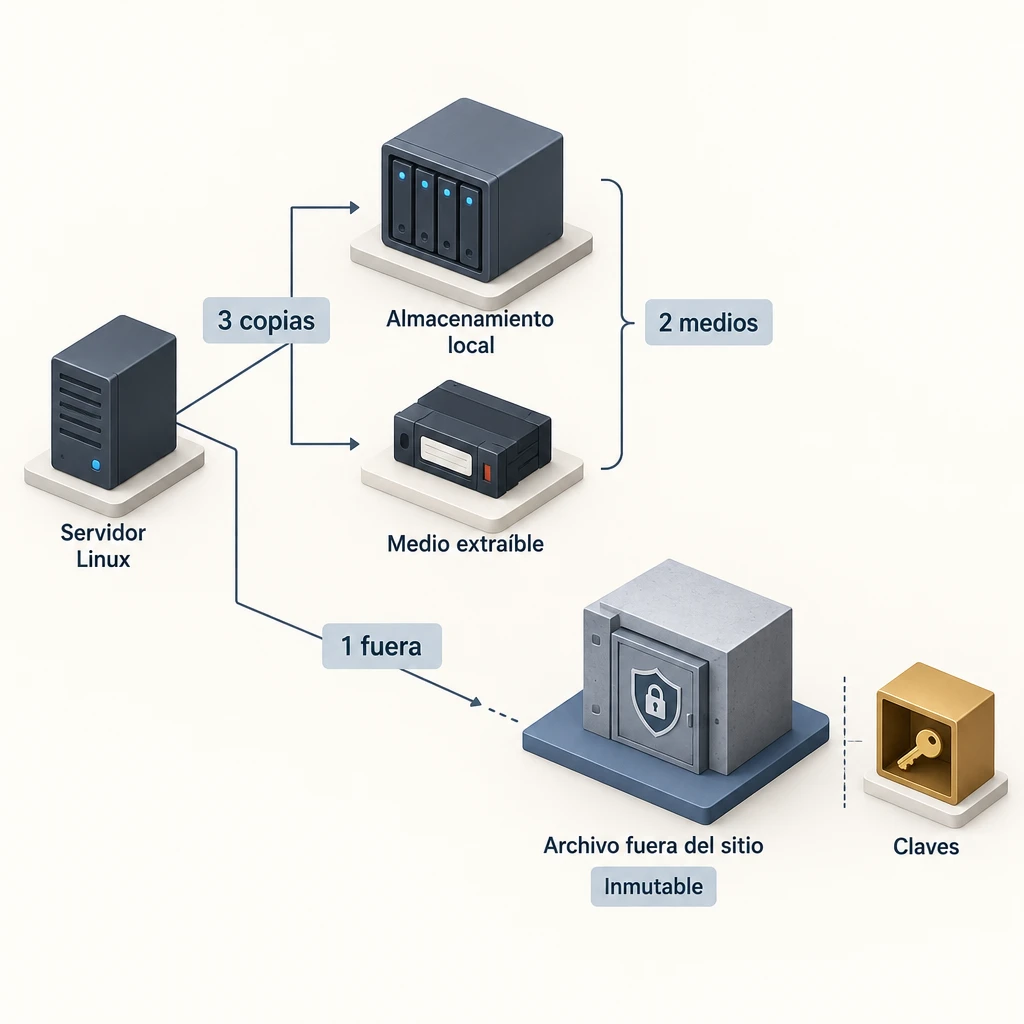
La regla 3-2-1 consiste en tener tres copias de los datos, en dos tipos de soporte distintos y con una de ellas fuera de las instalaciones. Sigue siendo el mínimo razonable, y conviene ampliarla con un requisito más: que al menos una copia sea inmutable o esté desconectada.
Por qué la copia externa debe estar separada
Una copia en el mismo servidor o en un disco montado de forma permanente no sobrevive a un fallo de hardware, a un incendio ni a un atacante con privilegios de root. Esto ocurre más de lo que parece. En 2026 se publicó la vulnerabilidad CVE-2026-31431 del kernel de Linux, conocida como Copy Fail, que permitía obtener privilegios de root sin dejar un rastro evidente.
Por eso, el destino externo debe estar en otro centro de datos o alojado con otro proveedor. Además, el servidor de producción solo debería tener permiso para escribir copias nuevas, nunca para borrar las existentes. Usa credenciales distintas para producción y para la administración del repositorio.
Copias inmutables frente al ransomware
El almacenamiento inmutable impide modificar o borrar una copia durante un periodo fijado. Se consigue con S3 Object Lock en modo compliance o con repositorios reforzados. Aunque el atacante obtenga las credenciales del servidor, no puede cifrar ni eliminar esas copias hasta que expire el bloqueo.
Fija un periodo de inmutabilidad superior al tiempo que tardarías en detectar una intrusión. Un mínimo de 14 días es razonable para una pyme, y 30 días dan más margen. Ten en cuenta el inconveniente: durante ese plazo pagas el almacenamiento de todas las versiones, incluidas las que ya no quieres conservar.
El cifrado y la custodia de la clave
Cifra las copias en origen, antes de que salgan del servidor, con AES-256 o equivalente. La clave no puede guardarse únicamente en el servidor protegido. Guárdala en un gestor de contraseñas corporativo y deja una segunda copia en papel en un sobre sellado bajo custodia de la dirección.
Sin la clave, una copia cifrada no vale nada. Ese riesgo pesa tanto como no tener copia.
Cómo equilibrar el espacio y el historial con la retención y las copias incrementales
La retención determina cuántas versiones conservas y durante cuánto tiempo. Las copias incrementales permiten mantener un historial largo sin multiplicar el espacio, porque cada ejecución solo guarda los bloques que han cambiado.
Un esquema GFS (abuelo-padre-hijo) funciona bien en la mayoría de las pymes: 7 copias diarias, 4 semanales y 12 mensuales. Con deduplicación, un servidor Odoo con 50 GB de datos y un 2 % de cambios diarios genera alrededor de 1 GB nuevo al día. A lo largo de un año, eso supone unos 365 GB de copias incrementales sin aplicar la retención GFS, que reduce bastante esa cifra al eliminar versiones intermedias.
Ten en cuenta dos matices. Las cadenas incrementales muy largas sin una copia completa sintética dependen de que ningún eslabón se corrompa, así que activa la verificación de integridad del repositorio (`restic check` o su equivalente) al menos una vez por semana. Además, revisa si alguna obligación de conservación, como la de la documentación contable, que en España debe guardarse seis años, exige conservar las copias mensuales durante más tiempo para ciertos datos.
Cómo comprobar que una copia permite recuperar el servicio
Una copia es fiable cuando la has restaurado en una máquina limpia y la aplicación ha funcionado. Todo lo demás son indicios. Programa una prueba completa al menos cada trimestre y una restauración de ficheros sueltos cada mes.
Procedimiento de prueba de restauración
- Crea un servidor temporal, aislado de producción, con la misma distribución y versión.
- Recupera las claves de cifrado y las credenciales desde el gestor de contraseñas, no desde el servidor original. Así compruebas que la custodia funciona.
- Restaura la configuración del host, el `docker-compose.yml` y los volúmenes.
- Importa el volcado de PostgreSQL con `pg_restore` y coloca el filestore en su ruta.
- Arranca los contenedores y comprueba que puedes iniciar sesión en Odoo, abrir una factura con su PDF adjunto y generar un informe.
- Anota el tiempo total transcurrido desde el paso 1 y compáralo con tu RTO.
- Elimina el servidor temporal y actualiza el documento de recuperación con lo aprendido.
Qué exigir al proveedor en la prueba
Si contratas el servicio de backup, exige que la prueba la ejecute alguien que no haya montado el sistema, siguiendo solo la documentación. Pide también un informe con el RTO medido, la fecha del punto restaurado y las incidencias detectadas. Si el procedimiento depende de que una persona concreta «sepa cómo va», todavía no tienes un plan de recuperación.
Monitorización diaria
Configura alertas por correo o por un canal de mensajería cuando una tarea falle y, sobre todo, cuando no se ejecute. Una tarea que deja de lanzarse no genera ningún error. Herramientas como Healthchecks o Uptime Kuma detectan la ausencia de señal en un plazo fijado, por ejemplo, 26 horas para una copia diaria.
¿Qué cuesta realmente una solución de backup?
El coste total incluye bastante más que la licencia: almacenamiento, transferencia, horas de mantenimiento, pruebas de restauración y el coste de las horas de caída si el RTO no se cumple. Una herramienta gratuita puede salir cara si cada restauración consume una jornada de un técnico.
Al comparar ofertas, suma estos conceptos para un periodo de tres años:
- Licencias o suscripciones por servidor, por máquina virtual o por terabyte protegido.
- Almacenamiento externo, teniendo en cuenta la inmutabilidad y la retención mensual.
- Tráfico de salida al restaurar, que algunos proveedores de nube cobran por GB descargado.
- Horas de administración: actualizaciones, revisión de alertas y pruebas trimestrales.
El precio exacto depende del volumen de datos, del número de servidores y del RTO que necesites. Un RTO de 4 horas exige tener preparado un servidor de destino o un contrato de soporte con un tiempo de respuesta garantizado. Un RTO de 48 horas permite partir de cero. Para obtener una cifra fiable, prepara un inventario de servidores, el volumen de datos en GB y los objetivos de RPO y RTO, y pide presupuesto sobre esa base.
La objeción habitual es que «nunca ha pasado nada». Es precisamente en esa situación cuando más se infravalora el riesgo. Basta con calcular cuánto factura tu empresa en un día laborable y multiplicarlo por los días que tardarías en reconstruir Odoo sin copia.
Por dónde empezar
Anota hoy, en una sola página, el RPO y el RTO de cada servidor y la lista de lo que hay que copiar. Después, programa una restauración en una máquina limpia antes de fin de mes y cronométrala. Si prefieres contar con apoyo externo, Synergia administra servidores Linux, Docker y Odoo en Barcelona.
Preguntas frecuentes
¿Cada cuánto debo hacer una copia de un servidor con Odoo?
Al menos una vez al día para un ERP en producción, y cada hora si se factura de forma continua. La frecuencia la marca el RPO: el intervalo entre copias determina la cantidad máxima de datos que aceptas perder.
¿Sirve una instantánea del proveedor de VPS como único backup?
No. La instantánea suele almacenarse en la misma plataforma y con la misma cuenta, de modo que comparte riesgos con el servidor original. Úsala como copia rápida adicional y mantén otra copia externa, cifrada e inmutable.
¿Puedo restaurar un volcado de PostgreSQL en una versión más nueva?
Sí, `pg_restore` permite cargar un volcado lógico en una versión mayor más reciente. La operación inversa no es compatible, así que registra siempre la versión de origen junto a la copia y haz una prueba antes de una migración.
¿Cuánto espacio necesito para las copias de seguridad?
Calcula aproximadamente entre 1,5 y 3 veces el volumen de datos para una retención GFS de un año con deduplicación. La cifra final depende del porcentaje de cambios diarios y de cuántos meses de copias conserves.