
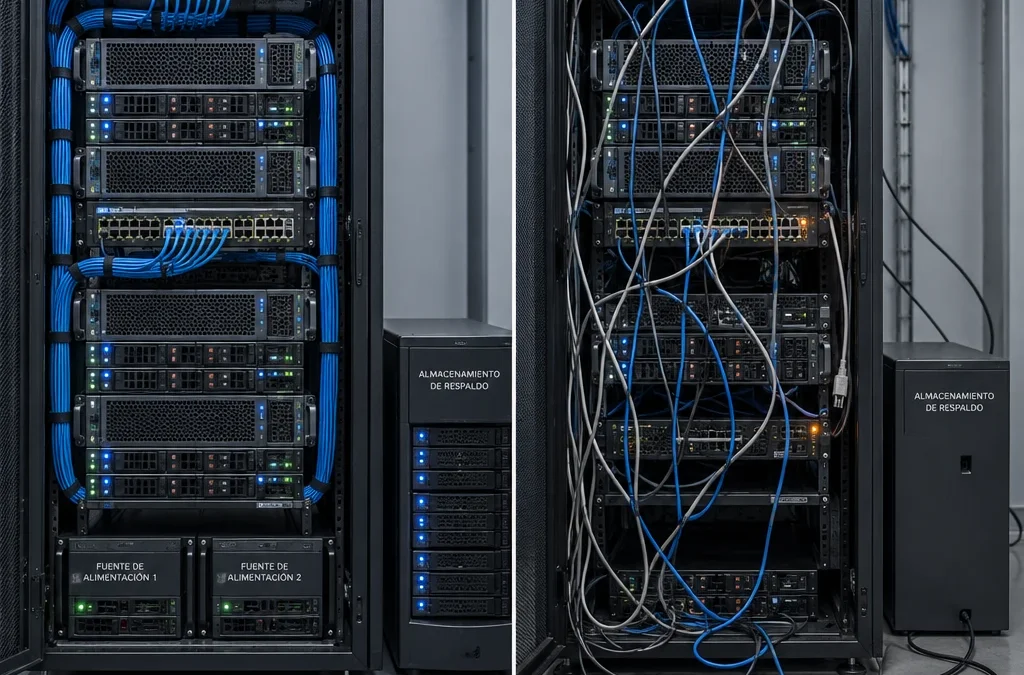
Contratar un servidor para tu web o tu ERP sin revisar su seguridad equivale a firmar a ciegas. La seguridad en servidores web depende de mucho más que un sello en la página del proveedor: quién parchea el sistema, quién controla los accesos, cómo se guardan las copias y cuánto tarda alguien en actuar cuando algo falla.
Para una pyme de Barcelona que ya sabe que proteger su web u Odoo es importante, lo difícil es comprobarlo antes de pagar. Por eso, cada medida se traduce en una prueba que puedes pedir, un responsable concreto y una señal de alerta que debería hacerte dudar.
Puntos clave:
- Cada medida de seguridad necesita una prueba, un responsable y una señal de alerta.
- HTTPS cifra los datos en tránsito; no protege un servidor sin parchear.
- Una copia solo vale si se ha restaurado y verificado.
- El SLA debe separar registro, asignación, primera respuesta y recuperación.
- En Odoo, PostgreSQL y el filestore se restauran siempre juntos.
- Pide por escrito el RPO, el RTO y quién actualiza cada capa.
¿Qué diferencia hay entre contratar alojamiento y contratar administración?
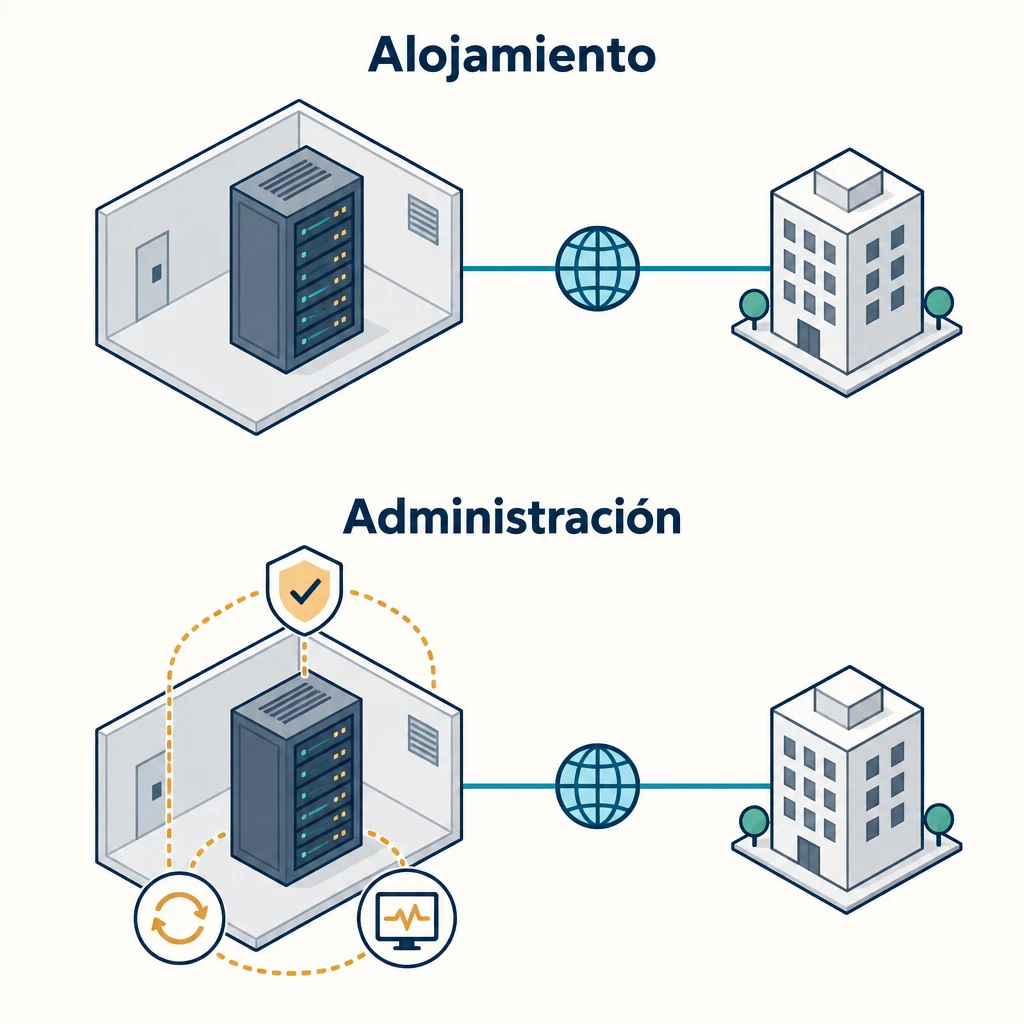
Contratar alojamiento te da una máquina, física o virtual, con red y electricidad. Contratar administración te da a alguien que mantiene esa máquina segura: aplica parches, revisa accesos, vigila los registros y responde ante incidentes. La mayoría de los problemas aparecen cuando la pyme cree haber comprado lo segundo y en realidad ha comprado lo primero.
Muchos ataques contra servidores web no explotan fallos sofisticados. Aprovechan configuraciones deficientes, como puertos abiertos sin motivo, contraseñas por defecto o software sin actualizar durante meses. Los servidores sencillos de las pequeñas empresas son un blanco habitual precisamente porque nadie se ocupa de ellos después de la instalación.
El modelo de responsabilidad compartida
En casi cualquier contrato, la seguridad se reparte por capas. El proveedor de infraestructura responde del centro de datos, el hardware y la red física. A partir del sistema operativo, la responsabilidad puede recaer en el proveedor, en tu equipo o en un tercero, y eso tiene que quedar escrito.
Para evitar que algo quede sin cubrir, pide un documento que asigne un responsable a cada una de estas capas:
- Sistema operativo Linux y kernel.
- Servidor web (Nginx, Apache) y proxy inverso.
- Motor de contenedores Docker e imágenes.
- Aplicaciones (Odoo, WordPress, módulos y plugins).
- Base de datos PostgreSQL o MySQL.
- Copias de seguridad y pruebas de restauración.
La señal de alerta más clara
Si el proveedor responde «eso depende del cliente» al preguntar por la mitad de las capas y no lo pone por escrito, no está vendiendo administración. Tampoco es aceptable un contrato que hable de «mantenimiento» sin especificar qué se actualiza, con qué frecuencia y quién lo valida. Cada punto sin cubrir en esa lista es una capa que nadie vigila.
Qué pedir sobre actualizaciones y bastionado de Linux
Un servidor Linux bien administrado recibe parches de seguridad con una periodicidad definida, expone solo los servicios imprescindibles y registra cada cambio. Antes de contratar, pide la política de parcheo por escrito, la versión de la distribución y la fecha de fin de soporte. Esos tres datos te dicen más que cualquier folleto comercial.
Frecuencia de los parches y versiones con soporte
Siempre que sea posible, exige que los parches de seguridad críticos se apliquen en días, no en semanas, y que el resto siga un calendario mensual con una ventana de mantenimiento pactada. Comprueba que la distribución tiene soporte vigente: Ubuntu 24.04 LTS o Debian 12 lo tienen, mientras que un Ubuntu 18.04 sin soporte ampliado es una señal de alerta inmediata.
La prueba debe ser concreta: el historial de actualizaciones de los últimos tres meses o un informe del gestor de paquetes. Si el proveedor usa actualizaciones automáticas con unattended-upgrades, pregunta qué paquetes quedan excluidos y quién revisa los reinicios pendientes del kernel.
Puertos, firewall y permisos
El principio es simple: lo que no se usa, se cierra. Un servidor web típico solo necesita los puertos 80 y 443 abiertos al público y el acceso SSH restringido. PostgreSQL (puerto 5432) nunca debería escuchar en una interfaz pública. Odoo, que funciona por defecto en el 8069, debería quedar detrás de un proxy inverso y no estar expuesto directamente.
Para verificarlo, puedes pedir la configuración del firewall (nftables, iptables o UFW) o realizar un escaneo externo con Nmap sobre tu IP, con autorización del proveedor. Revisa también los permisos de los ficheros: los directorios de la aplicación no deberían pertenecer a root ni tener permisos 777. Si el escaneo muestra que la base de datos o el panel de administración de Docker son accesibles desde Internet, no firmes.
Control de accesos, SSH y autenticación multifactor

Un acceso mal gestionado es una vulnerabilidad tan grave como un fallo de software. El servidor que contratas debe aceptar conexiones SSH solo con claves, nunca con contraseña, bloquear el acceso directo de root y exigir autenticación multifactor en los paneles y consolas de gestión.
Revisa la configuración del fichero sshd_config. Las líneas que importan son PasswordAuthentication no y PermitRootLogin no. Lo recomendable es complementarlas con Fail2ban o un mecanismo equivalente que bloquee las IP tras varios intentos fallidos, y restringir el acceso por IP o mediante VPN cuando el equipo de administración trabaja desde ubicaciones conocidas.
La autenticación multifactor tiene que cubrir todos los puntos de entrada con privilegios: el panel del proveedor de infraestructura, la consola de copias, el registro DNS y el acceso de administrador de Odoo o del CMS. Un atacante que entra en tu panel DNS puede redirigir el tráfico sin tocar el servidor.
Pide además un inventario de cuentas con acceso: quién tiene usuario, con qué privilegios y desde cuándo. Es habitual encontrar accesos de antiguos empleados o de proveedores anteriores que nadie revocó. Si cambias de proveedor, exige que se revoquen todas las claves del anterior y que se renueven las credenciales de la base de datos y de las API el mismo día del traspaso.
Hasta dónde protegen HTTPS y los certificados TLS
HTTPS cifra los datos entre el navegador y el servidor, y evita que alguien los lea o modifique por el camino. No protege el servidor frente a una aplicación sin parchear, una contraseña débil o un plugin vulnerable. Es una capa más, y conviene revisarla con el mismo rigor que el resto.
Exige TLS 1.2 como mínimo y TLS 1.3 habilitado, con los protocolos antiguos (SSL 3.0, TLS 1.0 y 1.1) desactivados. Los certificados de Let's Encrypt duran 90 días, así que su renovación tiene que ser automática y estar supervisada: un certificado caducado hace que el navegador deje de confiar en la web y que el formulario de contacto falle en ese mismo instante.
Puedes comprobar la configuración tú mismo con la prueba gratuita de SSL Labs, de Qualys. Una nota A o A+ indica que los protocolos y los cifrados son correctos. Revisa también que exista la cabecera HSTS y que todo el tráfico HTTP se redirija a HTTPS con un código 301, algo que además importa para el SEO técnico.
Comprobaciones específicas para Docker, Odoo y PostgreSQL
Si tu servidor aloja Odoo en contenedores, la revisión genérica se queda corta. Docker añade una capa de aislamiento útil, pero, mal configurado, abre puertas nuevas. Odoo, además, guarda la información en dos sitios distintos que deben protegerse y restaurarse juntos.
Aislamiento y configuración de contenedores
Un despliegue sensato con Docker Compose separa los servicios en contenedores distintos (Odoo, PostgreSQL, proxy inverso) y en redes internas, de forma que la base de datos solo sea accesible desde el contenedor de Odoo. Los contenedores no deberían ejecutarse en modo privileged ni montar el socket /var/run/docker.sock, porque quien controla ese socket controla el servidor entero.
Un detalle que suele pasarse por alto: Docker manipula las reglas de iptables y puede publicar un puerto saltándose UFW. Si el fichero docker-compose.yml publica 5432:5432, la base de datos queda expuesta aunque el firewall parezca cerrado. Publica el puerto solo en 127.0.0.1 o no lo publiques. Pregunta también de dónde proceden las imágenes (oficiales o propias), qué etiqueta de versión utilizan y cada cuánto se reconstruyen para incorporar parches.
Odoo y la coherencia entre la base de datos y el filestore
Odoo almacena los registros en PostgreSQL y los adjuntos (facturas en PDF, imágenes de productos, documentos) en el filestore, un directorio del sistema de ficheros. Si solo se copia la base de datos, al restaurarla queda un ERP lleno de referencias a ficheros que no existen.
Una copia válida recoge ambos elementos en el mismo momento: un volcado con pg_dump o una herramienta equivalente y el directorio filestore correspondiente a esa base. Comprueba también que se ha cambiado la contraseña maestra del gestor de bases de datos de Odoo y que el listado de bases (list_db) está desactivado en producción, porque ese gestor permite descargar y borrar bases completas desde el navegador.
PostgreSQL
PostgreSQL debe aceptar conexiones solo desde la red interna, con usuarios que tengan los privilegios mínimos necesarios y el fichero pg_hba.conf restringido. Exige una versión que tenga soporte del proyecto: PostgreSQL 13 dejó de recibirlo en noviembre de 2025, así que cualquier instalación nueva debería partir de la 16 o la 17.
Copias de seguridad, RPO y RTO
El valor de una copia de seguridad se demuestra al restaurarla. El proveedor debe garantizar copias cifradas, almacenadas fuera del servidor principal, con un periodo de conservación definido y pruebas de restauración documentadas. Sin una prueba reciente, lo que tienes es una suposición.
Cómo deben protegerse las copias
Aplica la regla 3-2-1: tres copias de los datos, en dos soportes distintos, una de ellas fuera de la ubicación principal. Las copias deben cifrarse antes de salir del servidor (con herramientas como Restic o BorgBackup) y la clave no debe guardarse en el mismo sitio que las copias.
Frente al ransomware, lo decisivo es la inmutabilidad: al menos una copia que el servidor de producción no pueda borrar ni sobrescribir, por ejemplo, en almacenamiento de objetos con bloqueo de versión. Si un atacante con acceso root puede eliminar todas tus copias, el plan no sirve.
RPO y RTO en cifras
El RPO (Recovery Point Objective) es la pérdida máxima de datos que toleras, medida en tiempo. El RTO (Recovery Time Objective) es el tiempo que puede tardar el servicio en volver a funcionar. Ambos deben figurar en el contrato como cifras.
Un ejemplo práctico: si una pyme hace una copia diaria a las 02:00 y el servidor cae a las 17:00, pierde 15 horas de facturas, pedidos y movimientos de almacén. Con un RPO de 1 hora necesitaría un archivado continuo de los WAL de PostgreSQL o copias horarias. Si la restauración de Odoo con 40 GB de filestore tarda unas 3 horas, un RTO prometido de 1 hora no es creíble.
Cómo se demuestra que una copia se puede restaurar
Pide el registro de la última prueba de restauración: fecha, volumen restaurado, tiempo empleado y verificación de integridad. Lo recomendable es una restauración completa trimestral en un entorno separado, comprobando que Odoo arranca, que los adjuntos se abren y que los totales contables cuadran con los de producción. Un proveedor que solo puede enseñarte el mensaje «backup completed» del registro no te ha demostrado nada.
SLA, monitorización y respuesta ante incidentes
El SLA define cuándo empieza a trabajar el proveedor, sin garantizar cuándo quedará resuelto el problema. Un buen acuerdo separa el registro del aviso, la asignación a un técnico, la primera respuesta efectiva y los objetivos de recuperación, y fija cada plazo según la gravedad del incidente.
Qué plazos dejar por escrito
Para un servicio 24×7 de una empresa mediana, una referencia razonable es el registro del aviso en minutos, la asignación en menos de 15 minutos y la atención en unos 30 minutos para un incidente crítico, y en una hora para uno de gravedad alta. Una pyme con soporte en horario laboral tendrá plazos más amplios, pero la estructura debe ser la misma.
Revisa la letra pequeña:
- Desde cuándo empieza a contar el plazo: desde el aviso, no desde la validación del técnico.
- Quién puede rebajar el nivel de gravedad y si queda registrado.
- Cobertura horaria explícita, incluidos los festivos locales de Barcelona y el mes de agosto.
- Informe mensual con tiempos reales, no solo un porcentaje de cumplimiento.
Desconfía de quien promete un plazo fijo de resolución para cualquier incidente. Nadie controla el alcance de un ataque antes de analizarlo. Lo serio es comprometerse a iniciar la intervención, contener el incidente cuando sea posible e informar al menos cada hora en los casos críticos.
Monitorización y registros
La monitorización debe cubrir la disponibilidad (con comprobaciones externas cada pocos minutos), los recursos, la caducidad de los certificados y los eventos de seguridad, como accesos SSH fallidos o cambios en ficheros críticos. Los registros deben conservarse fuera del servidor durante un periodo pactado, habitualmente entre 90 días y un año, para poder reconstruir un incidente. Si nadie revisa los registros, una intrusión puede pasar semanas sin detectarse.
En Barcelona, Synergia ofrece soporte presencial y remoto con un SLA de respuesta de dos horas, una referencia útil para comparar propuestas de administración de servidores Linux y Odoo.
Qué acreditan las certificaciones ISO y qué exige NIS2
La certificación ISO/IEC 27001 acredita que una organización tiene un sistema de gestión de la seguridad de la información auditado por un tercero. No certifica que tu servidor concreto esté bien configurado. Pide el certificado y, sobre todo, su alcance: si cubre el centro de datos del proveedor de infraestructura pero no a la empresa que administra tu máquina, la protección real depende de esa segunda empresa.
ISO/IEC 27017 añade controles específicos para servicios en la nube, e ISO/IEC 27018 se centra en la protección de datos personales en la nube. Son relevantes si tratas datos de clientes o empleados, algo que cualquier instalación de Odoo con nóminas o CRM hace a diario.
La directiva NIS2 importa por dos motivos. Si tu empresa está dentro de su ámbito de aplicación (sectores esenciales o importantes por encima de los umbrales de tamaño), debes notificar los incidentes significativos al CSIRT de referencia con una alerta temprana en menos de 24 horas y una notificación en 72 horas. Y aunque tu pyme no esté obligada, puede que tus clientes sí lo estén y te exijan cláusulas de seguridad y notificación como proveedor de su cadena de suministro. En ese caso, tu contrato de servidor debe permitirte cumplir esos plazos.
Antes de hablar con el proveedor
Antes de la próxima reunión con un proveedor, pídele tres documentos: el reparto de responsabilidades por capa, el registro de la última prueba de restauración y el SLA con plazos diferenciados según la gravedad. La rapidez y la precisión con que responda ya te dicen mucho. Si quieres un diagnóstico independiente de tu infraestructura actual, puedes solicitarlo a través del formulario de contacto.
Preguntas frecuentes
¿Qué medidas de seguridad debe incluir un servidor web antes de contratarlo?
Como mínimo: sistema operativo con soporte y un calendario de parches pactado, firewall con solo los puertos necesarios, SSH con claves y MFA en los paneles, TLS 1.2 o superior, copias cifradas externas con pruebas de restauración y monitorización. Cada medida debe tener un responsable designado en el contrato.
¿Quién se encarga de actualizar Linux, Docker y las aplicaciones?
Quien establezca el contrato, que debe indicarlo explícitamente. Con un alojamiento sin administración, lo habitual es que el proveedor solo responda del hardware y la red, y que todo lo demás quede en tus manos.
¿Qué pruebas conviene pedir al proveedor?
Historial de parches, configuración del firewall, inventario de cuentas con acceso, informe de SSL Labs, registro de la última restauración y certificados ISO con su alcance. Un proveedor solvente entrega estos documentos sin dificultad, normalmente en pocos días.
¿Cada cuánto hay que probar la restauración de las copias?
Lo recomendable es una restauración completa al menos cada trimestre, y siempre después de cambios importantes, como una migración de versión de Odoo. La prueba debe verificar la integridad de los datos, además de comprobar que el proceso termina sin errores.