
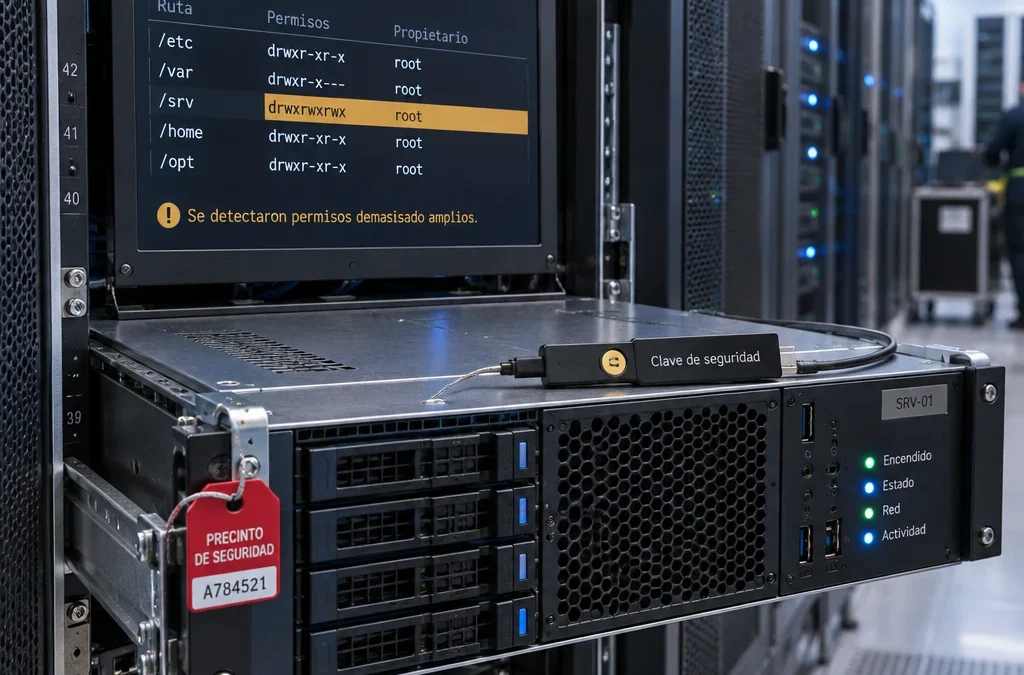
La seguridad de los servidores Linux de una pyme depende de lo que nadie revisa: una cuenta de un antiguo empleado, un puerto de PostgreSQL abierto a Internet o una copia de seguridad que nunca se ha restaurado. Si tu empresa aloja Odoo o aplicaciones web en Linux, una auditoría ordenada te dice qué está expuesto, qué pruebas lo demuestran y por dónde empezar a corregir los problemas.
La clave está en relacionar cada control con las pruebas que lo respaldan y con el riesgo que supone para la continuidad del negocio. También conviene separar las comprobaciones de solo lectura de los cambios que necesitan una ventana de mantenimiento.
Puntos clave:
- Auditar es documentar riesgos; corregirlos exige cambios planificados y verificados.
- Mantén siempre una segunda sesión SSH abierta antes de tocar SSH o el cortafuegos.
- Un backup solo vale si has probado su restauración.
- Docker comparte el núcleo del anfitrión: revisa privilegios, imágenes y secretos.
- Repite la auditoría cada trimestre y tras cada cambio importante.
¿Qué se revisa en una auditoría de seguridad de un servidor Linux?
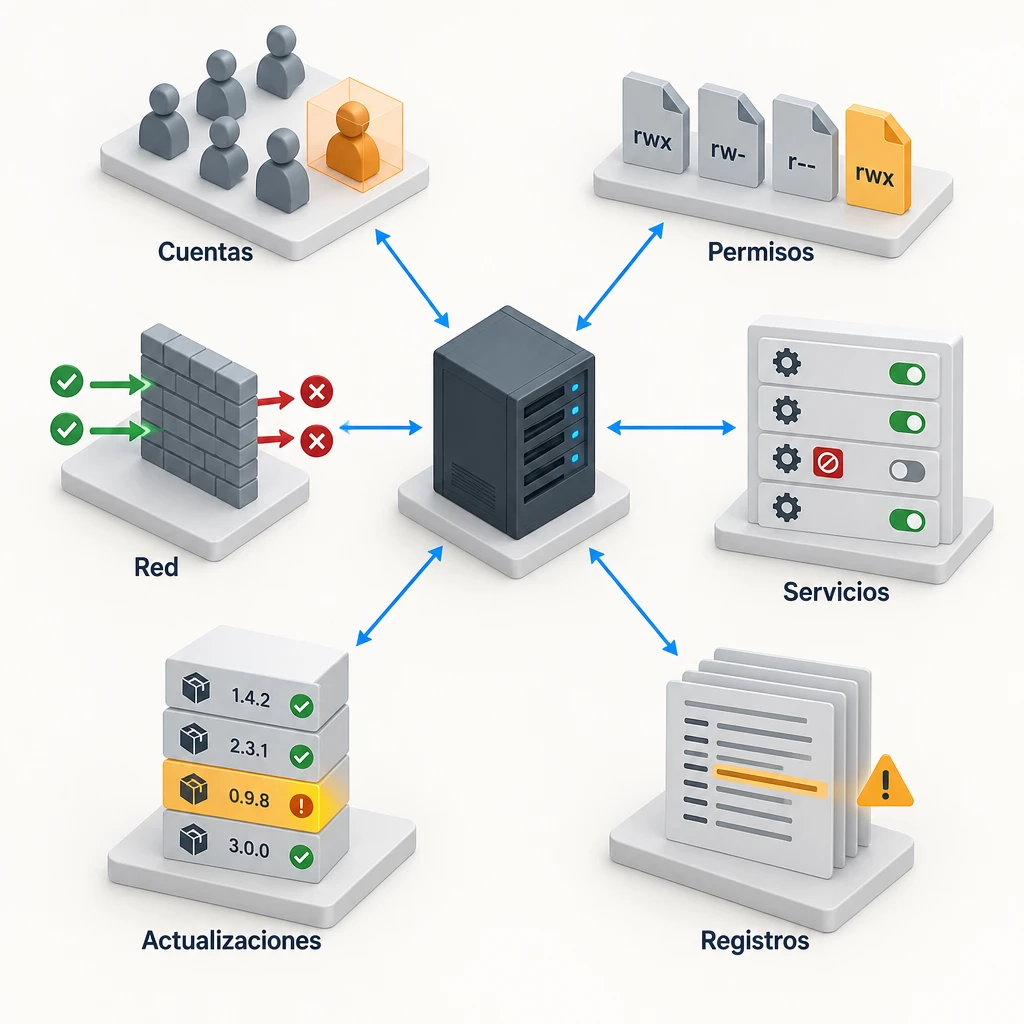
Una auditoría de seguridad de Linux revisa la configuración del sistema, los accesos de usuarios, los servicios expuestos, el estado de los parches, los permisos de archivos, los registros y las copias de seguridad. Su objetivo es encontrar debilidades antes de que alguien las aproveche y dejar pruebas fechadas de cada comprobación.
En una pyme con Odoo, el alcance real es más amplio que el sistema operativo. Incluye también la capa de contenedores Docker, la base de datos PostgreSQL, el proxy inverso (Nginx o Traefik, normalmente) y los certificados TLS. Una auditoría que se limita al host deja fuera justo lo que guarda la facturación, los clientes y el inventario.
Conviene recordar una distinción que evita malentendidos con la dirección: la auditoría identifica y documenta riesgos, pero no los corrige. La corrección es otra fase, con cambios controlados, una ventana de mantenimiento acordada y una verificación posterior que demuestre que el problema ha desaparecido.
Para priorizar, clasifica cada hallazgo según dos criterios: su exposición (si es accesible desde Internet o solo en local) y su impacto sobre el negocio (si parar ese servicio detiene la facturación o el almacén). Un fallo crítico en un servicio interno sin acceso externo suele tener menos prioridad que un fallo de gravedad media en el puerto 443 de tu ERP.
Inventario, alcance y evidencias sin afectar a producción
Antes de ejecutar un solo comando, define qué servidores se incluyen, qué objetivo persigues (cumplimiento, detección de vulnerabilidades o riesgo interno) y quién responde de cada sistema. Sin un alcance por escrito, la auditoría crece sin control o deja fuera el servidor que importa.
Comprobaciones de solo lectura
La gran mayoría de las comprobaciones de la auditoría no modifica nada: listar usuarios, leer configuraciones, consultar puertos o revisar registros. Estas tareas se pueden hacer en horario laboral sin riesgo para Odoo, siempre que evites escaneos agresivos o búsquedas masivas en discos muy cargados. Un `find` sobre todo el sistema de archivos puede tardar varios minutos y consumir recursos de E/S; lánzalo fuera de las horas punta de facturación.
Para poder repetir el proceso en las mismas condiciones, usa un usuario distinto de root con permisos de sudo y crea un directorio fechado y protegido para las evidencias:
```
AUDIT_DIR="$HOME/auditoria-$(date +%F)"
mkdir -p "$AUDIT_DIR" && chmod 700 "$AUDIT_DIR"
hostnamectl | tee "$AUDIT_DIR/sistema.txt"
uname -r | tee -a "$AUDIT_DIR/sistema.txt"
```
Añadir `| tee "$AUDIT_DIR/fichero.txt"` a cada comando guarda la salida para demostrar qué se revisó y compararla en la siguiente auditoría.
Qué evidencias debes exigir
Si contratas la auditoría a un tercero, pide salidas de comandos fechadas, no solo un informe en PDF con colores. Para cada punto, el resultado debe indicar si se cumple el control, se incumple o se acepta el riesgo, quién es el responsable de corregirlo y en qué plazo. Al terminar, comprime el directorio con `tar -czf` y guárdalo fuera del servidor auditado. Si el servidor se ve comprometido después, esas evidencias serán tu referencia.
Usuarios, sudo y privilegios

Empieza por las cuentas, porque un acceso legítimo olvidado es más fácil de explotar que cualquier vulnerabilidad técnica. Revisa quién puede iniciar sesión, quién puede elevar privilegios y si los ficheros de credenciales tienen los permisos correctos.
Cuentas y accesos
Lista las cuentas con una shell válida y su último acceso:
```
awk -F: '$7 !~ /(nologin|false)/ {print $1}' /etc/passwd
lastlog | grep -v "Never"
awk -F: '$3 == 0 {print $1}' /etc/passwd
```
El último comando debe devolver solo `root`. Cualquier otra cuenta con UID 0 es un hallazgo crítico. Compara la lista con la plantilla actual de la empresa: las cuentas de personas que ya no trabajan contigo o de proveedores de un proyecto cerrado se deshabilitan antes de nada.
Sudo y escalada local de privilegios
Revisa quién tiene permisos de sudo con `getent group sudo` (o `wheel` en Rocky Linux y AlmaLinux) y lee `/etc/sudoers` y `/etc/sudoers.d/` con `sudo cat`. Busca reglas `NOPASSWD: ALL` y permisos sobre binarios que permiten abrir una shell (editores, `find`, `tar`, intérpretes). Cada una de esas reglas equivale en la práctica a tener acceso como root.
Comprueba también los permisos de los ficheros sensibles con `stat -c '%a %U:%G %n' /etc/passwd /etc/shadow /etc/group /etc/gshadow`. Lo esperado es 644 root:root para `passwd` y `group`, y 640 root:shadow para `shadow` y `gshadow` en Debian y Ubuntu.
Superficie expuesta en SSH, puertos y cortafuegos
Esta parte es prioritaria, porque los bots ponen a prueba todo lo que escucha en Internet desde el primer minuto. El criterio es claro: SSH solo con claves, sin acceso directo como root y ningún servicio publicado sin una razón de negocio.
Cómo comprobar la seguridad de SSH
Lee la configuración efectiva, no solo el fichero, porque los ficheros de `sshd_config.d/` pueden sobrescribir valores:
```
sudo sshd -T | grep -Ei 'permitrootlogin|passwordauthentication|pubkeyauthentication|maxauthtries|allowusers'
```
Lo esperado en un servidor de producción es `permitrootlogin no`, `passwordauthentication no`, `pubkeyauthentication yes` y un `maxauthtries` bajo, de 3 o 4. Para revisar algoritmos de cifrado e intercambio de claves, `ssh-audit` (disponible con `apt install ssh-audit` en Debian y Ubuntu) señala los que están obsoletos. Interpreta su salida con criterio: una advertencia sobre un algoritmo antiguo pesa menos que la autenticación por contraseña activada.
Revisa además el fichero `~/.ssh/authorized_keys` de cada usuario. Las claves sin comentario identificativo o de personas que ya no deberían entrar se retiran.
Puertos y servicios a la escucha
Con `sudo ss -tulpn` ves cada puerto, su dirección de escucha y el proceso. Fíjate en la columna de dirección: `0.0.0.0` o `[::]` significa que el servicio acepta conexiones desde cualquier interfaz. En un servidor de Odoo, lo normal es que solo el 22 (o el puerto SSH que uses), el 80 y el 443 estén abiertos al exterior. El 5432 de PostgreSQL y el 8069 de Odoo deben escuchar en `127.0.0.1` o en la red interna de Docker.
Ojo con una trampa habitual: Docker publica puertos insertando sus propias reglas de iptables, de forma que un `ports: "5432:5432"` en Docker Compose puede saltarse UFW. Verifícalo con un escaneo con `nmap` desde fuera de la red, no desde el propio servidor.
Cortafuegos y cambios sin bloqueos
Revisa las reglas con `sudo ufw status verbose` o `sudo nft list ruleset`. La política de entrada por defecto debe ser denegar las conexiones.
Cualquier cambio en SSH o en el cortafuegos se hace manteniendo una segunda sesión SSH abierta y, si es posible, con acceso a través de la consola del proveedor de hosting. Valida la configuración con `sudo sshd -t` antes de recargarla. Si te equivocas sin acceso alternativo, el ERP sigue funcionando, pero tú te quedas fuera, y recuperar el acceso puede costar horas.
Actualizaciones y ciclo de soporte
Los paquetes con vulnerabilidades conocidas son la vía de entrada más común, así que esta comprobación va al principio de la lista de prioridades. Necesitas saber dos cosas: qué actualizaciones hay pendientes y si la versión de la distribución sigue recibiendo parches.
Paquetes pendientes
En Debian y Ubuntu, `sudo apt update && apt list --upgradable` muestra las actualizaciones pendientes. En Rocky Linux o AlmaLinux, `sudo dnf check-update --security` filtra las de seguridad. Comprueba también si hay un reinicio pendiente (`/var/run/reboot-required` en Ubuntu) y compara `uname -r` con el último núcleo instalado: muchos servidores tienen el kernel parcheado en disco, pero siguen ejecutando el antiguo.
El caso de CVE-2026-31431, conocido como Copy Fail y publicado en abril de 2026, ilustra por qué importa el núcleo. Permitía a un usuario local sin privilegios obtener privilegios de root mediante la interfaz criptográfica AF_ALG. Afectaba a kernels compilados desde 2017 en Ubuntu 24.04 LTS, Debian, RHEL, Rocky, AlmaLinux y otras distribuciones, y había pasado desapercibido durante casi una década. Los entornos de contenedores figuraban entre los que había que parchear primero.
Sistemas fuera de soporte
Comprueba la versión con `cat /etc/os-release` y consulta su fecha de fin de soporte. Ubuntu 20.04 LTS terminó su soporte estándar en mayo de 2025 y Debian 11 pasó a LTS en agosto de 2024. Un servidor fuera de soporte no recibe parches para fallos como Copy Fail, y en ese caso el hallazgo no se corrige con `apt upgrade`: requiere planificar una migración, que en un entorno Odoo con Docker suele resolverse volviendo a desplegar los contenedores sobre un host nuevo.
Permisos, SUID y registros
Esta sección agrupa dos áreas que se revisan sin modificar el sistema y que suelen revelar configuraciones heredadas: los permisos especiales y la trazabilidad.
Archivos con permisos de escritura y bits SUID y SGID
Un ejecutable con el bit SUID se ejecuta con los permisos de su propietario, normalmente root. Es legítimo en `passwd` o `sudo`, pero un binario SUID inesperado es una vía directa de escalada de privilegios. Lista ambos tipos de archivos y guarda el resultado como referencia:
```
sudo find / -xdev \( -perm -4000 -o -perm -2000 \) -type f 2>/dev/null | tee "$AUDIT_DIR/suid.txt"
sudo find / -xdev -type f -perm -0002 -not -path '/proc/' 2>/dev/null
```
El segundo comando no debe devolver ningún resultado. En la siguiente auditoría, compara la lista SUID con `diff`: cualquier binario nuevo exige una explicación. Revisa también los directorios del filestore de Odoo y los volúmenes de Docker, que no deberían tener permisos 777. Las tareas programadas (`crontab -l` por usuario, `/etc/cron.` y `systemctl list-timers`) completan el repaso.
Registros, auditd y alertas
Los registros de autenticación (`journalctl -u ssh` o `/var/log/auth.log`) muestran intentos fallidos, accesos correctos y usos de sudo. Comprueba que el journal sea persistente: si `/var/log/journal` no existe, los registros se pierden en cada reinicio. Para una trazabilidad detallada, `auditd` permite vigilar ficheros como `/etc/sudoers` o `/etc/ssh/sshd_config` con reglas `-w`.
De poco sirve registrar la actividad si nadie la revisa. Configura al menos una alerta para accesos como root, cambios en sudoers y picos de fallos de autenticación, y envía los registros fuera del servidor para que un atacante no pueda borrarlos.
Controles específicos para Docker, Odoo y PostgreSQL
Los contenedores comparten el núcleo del anfitrión, a diferencia de las máquinas virtuales. Por eso, un contenedor mal configurado puede comprometer todo el servidor y, con él, el ERP completo.
Privilegios, volúmenes e imágenes
Revisa estos puntos en cada contenedor con `docker inspect` y en los ficheros de Docker Compose:
- Contenedores con `privileged: true` o capacidades añadidas como `SYS_ADMIN`: deben justificarse o eliminarse.
- Montajes de `/var/run/docker.sock`: quien controla el socket controla el host como root.
- Volúmenes que montan rutas del sistema (`/`, `/etc`) en lugar de directorios de datos concretos.
- Imágenes con etiqueta `latest` o sin actualizar desde hace meses; escanéalas con Trivy o Docker Scout.
Comprueba también que los usuarios del grupo `docker` sean los mismos que tienen permisos de sudo, porque pertenecer a ese grupo equivale a tener privilegios de root.
Secretos y configuración de Odoo
Busca contraseñas en texto plano en `docker-compose.yml`, en variables de entorno visibles con `docker inspect` y en `odoo.conf`. En Odoo, verifica que `admin_passwd` (la contraseña maestra del gestor de bases de datos) sea robusta y que esté configurado `list_db = False` en producción, para que el gestor de bases de datos no quede accesible desde Internet. Con `proxy_mode = True`, Odoo debe recibir el tráfico solo a través del proxy inverso.
PostgreSQL, proxy inverso y TLS
En PostgreSQL, revisa `pg_hba.conf`: no debe haber reglas `trust` ni accesos desde `0.0.0.0/0`. El usuario de Odoo no necesita ser superusuario. En el proxy inverso, comprueba que se fuerce el uso de HTTPS, que solo se acepten TLS 1.2 y 1.3 y que haya cabeceras como `Strict-Transport-Security`. Revisa la caducidad de los certificados con `openssl s_client -connect tudominio:443 | openssl x509 -noout -dates` y confirma que la renovación de Let's Encrypt (validez de 90 días) funcione de forma automática.
Copias de seguridad cifradas y prueba de restauración
Una copia de seguridad solo garantiza la recuperación cuando se ha restaurado con éxito. Hasta entonces es una hipótesis. Esta es la prueba que más valor aporta a una pyme con Odoo, porque convierte un posible desastre en una interrupción de horas.
Qué revisar en las copias
Para Odoo necesitas dos piezas coherentes entre sí: el volcado de PostgreSQL (`pg_dump -Fc`) y el filestore con los adjuntos. Comprueba que ambas se generen a la misma hora, que se cifren (con restic, Borg o `gpg`), que al menos una copia esté fuera del servidor y del proveedor principal, y que se conserven copias de varios días. Si el ransomware cifra el servidor y la copia está en un disco montado en ese mismo servidor, la perderás también.
Cómo verificar que se pueden restaurar
La restauración requiere una prueba planificada que va más allá de las comprobaciones de solo lectura. Sigue este orden:
- Levanta un servidor o contenedor aislado, sin acceso a la red de producción.
- Restaura el volcado con `pg_restore` y copia el filestore a su ruta.
- Arranca Odoo con el correo saliente y las tareas programadas desactivados, para no enviar facturas duplicadas a clientes.
- Abre facturas recientes con adjuntos y compara los recuentos de registros con los de producción.
- Anota el tiempo total: es tu tiempo real de recuperación.
Repite esta prueba al menos cada trimestre. En una base de datos de Odoo de unos pocos gigabytes, el proceso completo suele llevar entre una y tres horas, y es el único dato fiable que puedes dar a la dirección.
Por dónde empezar esta semana
Empieza esta semana por las comprobaciones de solo lectura: puertos expuestos con `ss -tulpn`, cuentas con permisos de sudo y actualizaciones pendientes. Guarda las salidas fechadas y ordena los hallazgos por exposición e impacto. Reserva después una ventana para la prueba de restauración, que es la que más tranquilidad aporta. Si buscas soporte técnico en Barcelona para tu servidor Linux y tu Odoo, Synergia ofrece administración de Linux y Docker con soporte presencial y remoto.
Preguntas frecuentes
¿Cada cuánto conviene auditar un servidor Linux?
Haz una auditoría completa al menos cada trimestre y siempre después de un cambio importante, como una migración, una actualización mayor de Odoo o la incorporación de un proveedor con acceso. Entre auditorías, mantén alertas activas sobre accesos y cambios en ficheros críticos.
¿Qué herramientas ayudan a auditar Linux?
Lynis ofrece una revisión general del sistema, ssh-audit analiza la configuración de SSH, Trivy escanea imágenes Docker y nmap verifica los puertos desde fuera. Sus resultados necesitan interpretación: prioriza según la exposición real y el impacto sobre el negocio, no según el color del informe.
¿Una auditoría puede tumbar Odoo en producción?
No, si te limitas a comprobaciones de solo lectura y programas las búsquedas pesadas en disco fuera de las horas punta. Lo que sí puede afectar al servicio son los cambios en SSH, el cortafuegos o los paquetes, que deben hacerse en una ventana acordada y con acceso alternativo.
¿Usar Docker hace más seguro el servidor?
Solo en parte. Docker aísla dependencias, pero los contenedores comparten el núcleo del anfitrión, así que un fallo del kernel o un contenedor privilegiado comprometen todo el sistema. Revisa también imágenes, redes, volúmenes y secretos en cada auditoría.